La sezione IPDS ( Intrusion and Prevention Detection System) all'interno del modulo IPDS consente la configurazione e l'impostazione di regole di protezione a livello di sistema o di farm . IPDS è un modulo che implementa un insieme di tecniche progettate per rilevare, analizzare e bloccare gli attacchi di rete.
Le RBL , o liste nere in tempo reale, sono repository centralizzati gestiti dalla comunità per la reputazione degli indirizzi IP. Le RBL sono comunemente utilizzate per identificare commenti spam e attacchi di rete. Il repository mantiene un elenco di indirizzi IP che possono essere bloccati (inseriti in blacklist) sui server, riducendo così la probabilità di un attacco ai nostri server.
Questa sezione mostra un elenco di regole RBL.
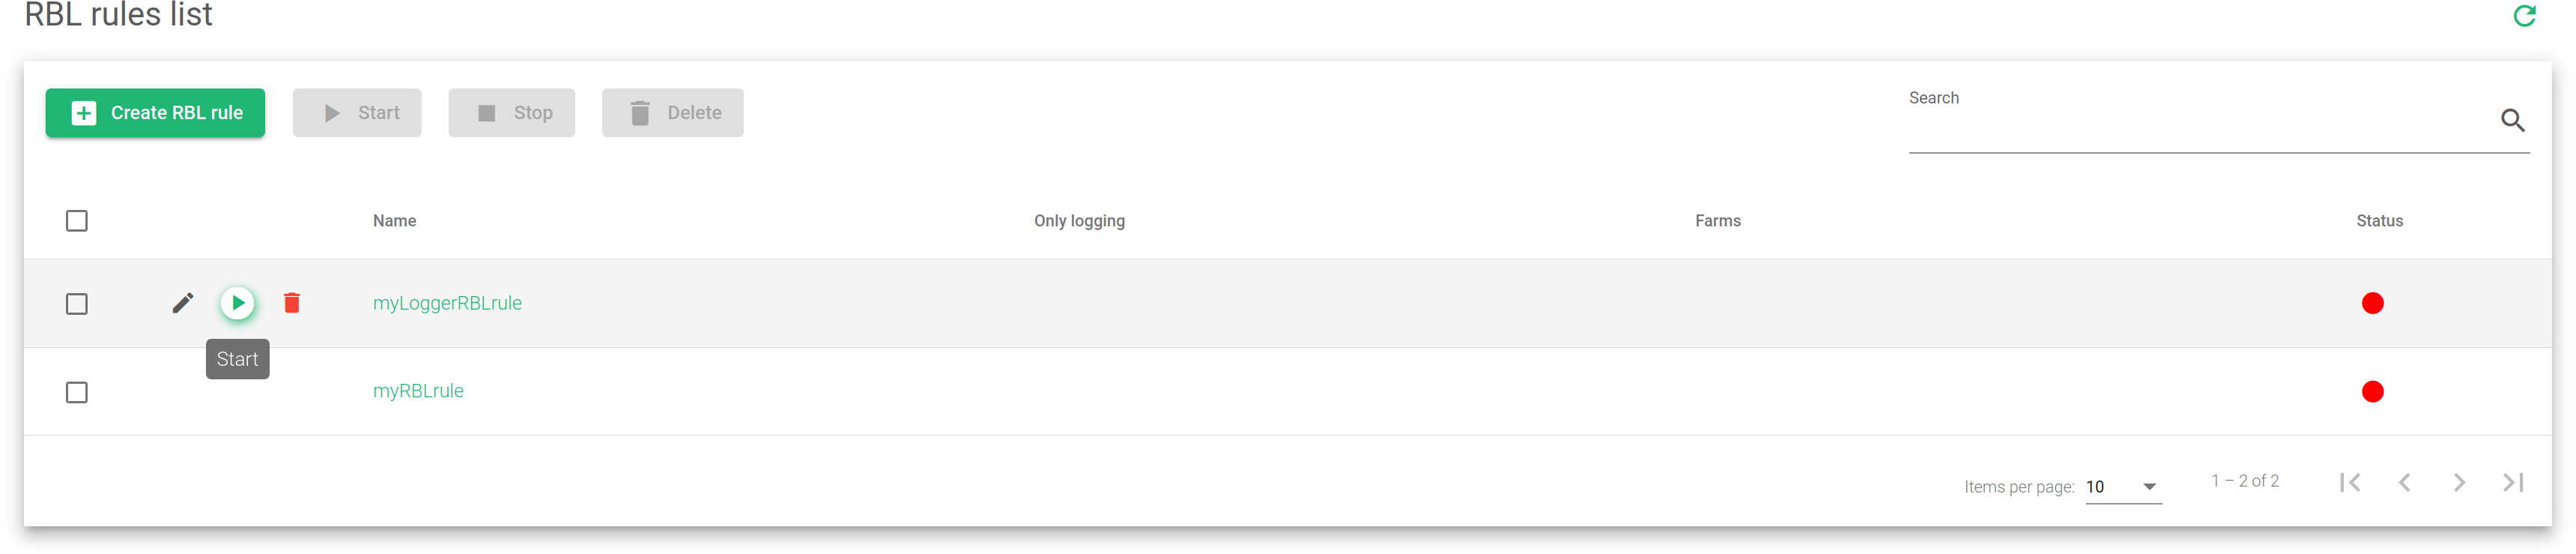
Questi sono i campi della lista:
Nome. Un nome descrittivo univoco della regola.
Solo registrazione. Se attivata, la regola non ha effetti reali sul traffico, scrive semplicemente l'output nel syslog.
Farms. Elenco delle aziende agricole in cui viene applicata la regola.
Stato. Mostra se la regola è attivata o meno.
Azione. Consente di modificare, eseguire/arrestare la regola o eliminarla.
Il menu delle azioni consente inoltre di aggiungere e configurare una nuova regola RBL.
Si prega di seguire questo link per ulteriori informazioni sulla creazione di nuove regole RBL o sull'aggiornamento di una regola RBL.


