Impostazioni globali per HTTP Farm Profile #
Questo profilo gestisce il cambio di contenuto alla consegna dell'applicazione di livello 7 per i protocolli HTTP e HTTPS.

Lo stato dell'azienda agricola è rappresentato tramite indicatori di colore, come descritto di seguito:
- Verde: Si intende UP. La farm è in esecuzione e tutti i back-end sono SU o il reindirizzamento è configurato.
- Rosso: Si intende GIÙ. La fattoria è stata fermata.
- Nero: indica a CRITICA danno. La farm è attiva ma non è disponibile alcun backend o sono in modalità di manutenzione.
- Blu: Significa che c'è un PROBLEMA. La farm è in esecuzione ma almeno un back-end è inattivo.
- Arancione: Si intende MANUTENZIONE. La farm è in esecuzione ma almeno un back-end è in modalità manutenzione.
Questi codici colore sono gli stessi in tutta l'interfaccia utente grafica. Troverete una spiegazione concisa di questi colori nella sezione LSLB Farm.
Nel profilo delle farm HTTP(S), l'intestazione HTTP X-Forwarded-For viene compilata di default con l'indirizzo IP del client.
Ogni farm HTTP(S) (o servizio virtuale) gestisce diversi servizi, come un proxy inverso; pertanto, una singola coppia di IP e porta virtuali HTTP può gestire più di un servizio web con bilanciamento del carico. Di conseguenza, all'interno di una farm HTTP è presente una sezione denominata " Servizi" per offrire flessibilità agli host virtuali e consentire la creazione di un elenco di backend per ciascun servizio.
Ciascun servizio HTTP(S) utilizza una combinazione di espressioni regolari (per host virtuale e pattern URL) in PCRE per gestire tutte le connessioni in entrata la cui intestazione HTTP corrisponde a entrambi.
Configurazione di base #
Di seguito sono riportati i parametri di base per il profilo della farm HTTP/S.
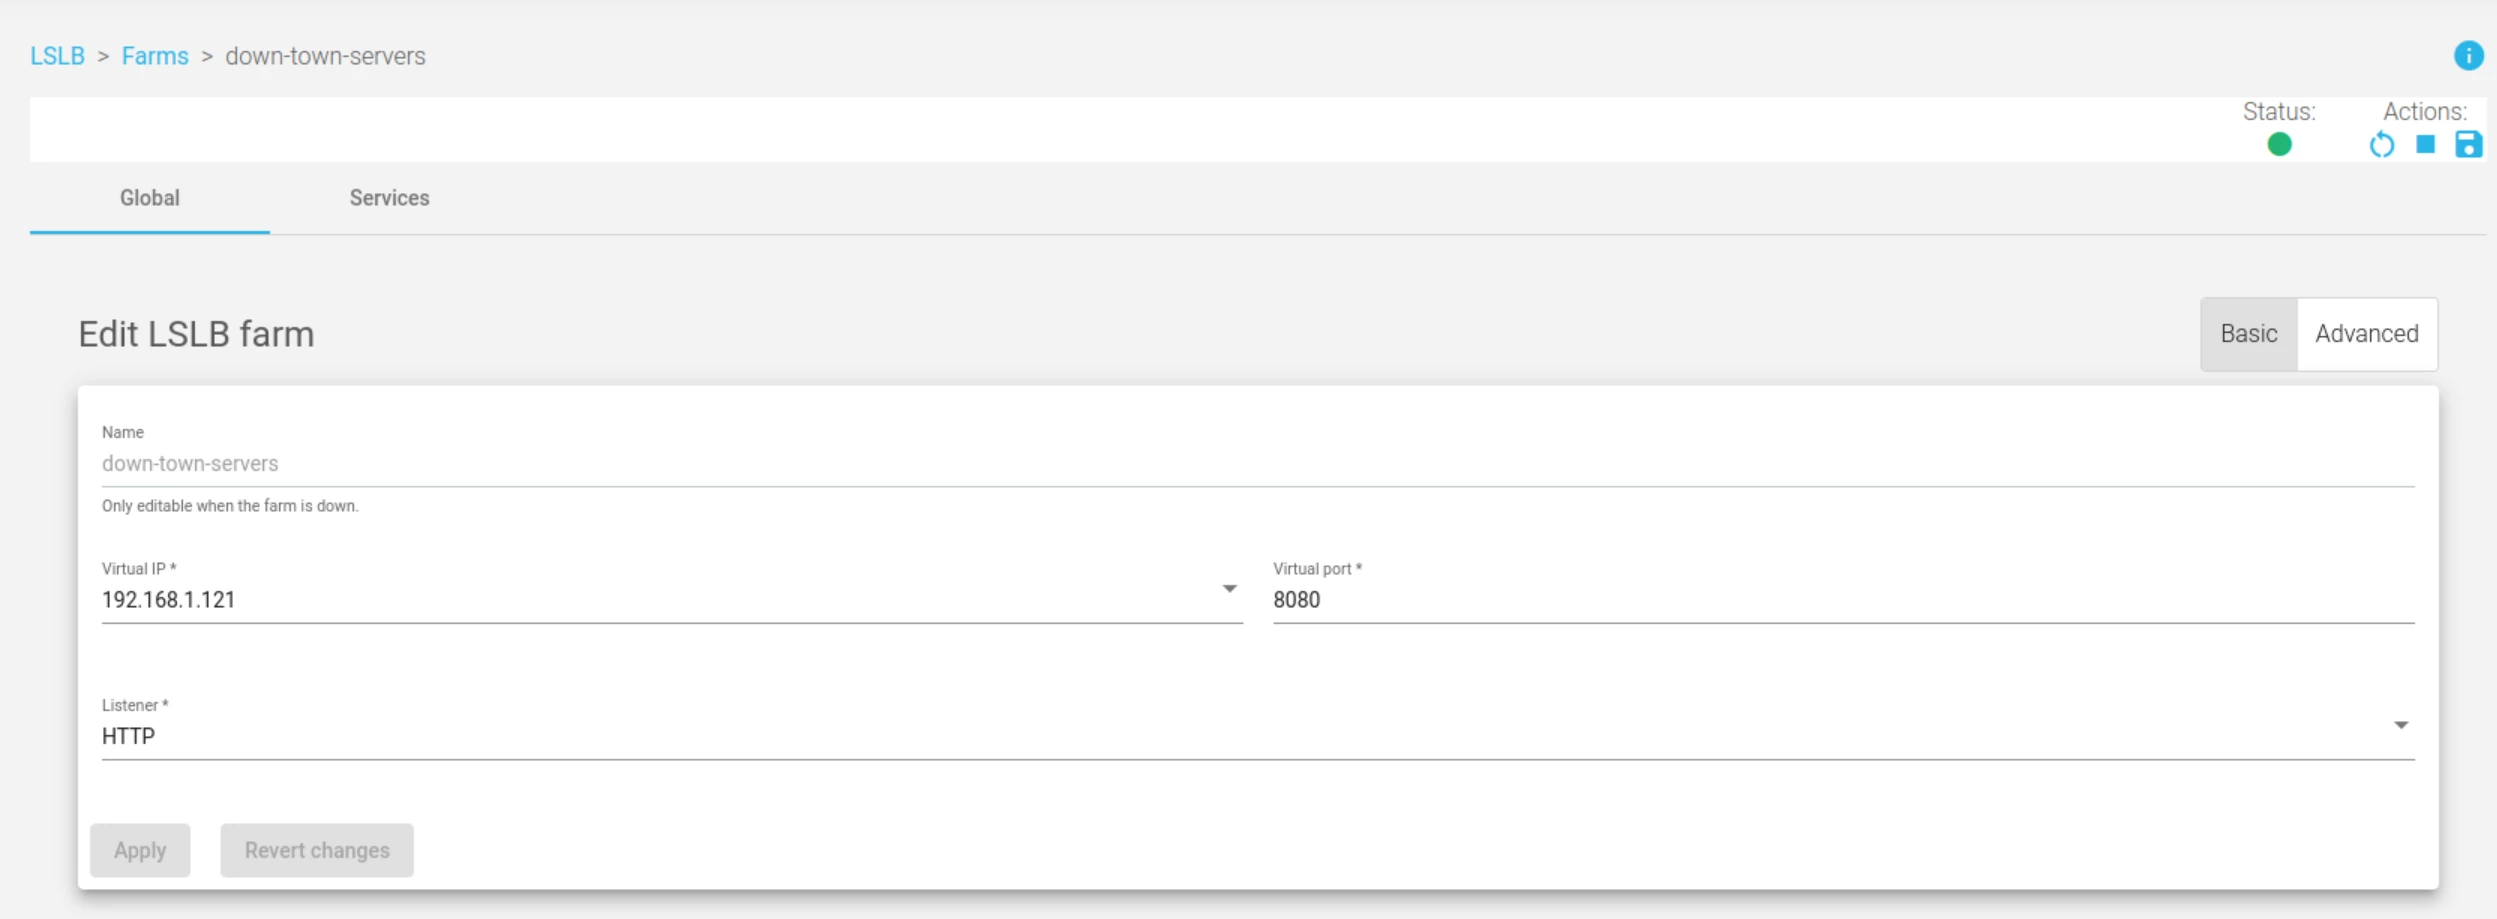
Nome . Questo è il nome che identifica facilmente un'azienda agricola. Per cambiare il nome di un'azienda agricola, è necessario prima chiuderla. Assicurarsi che il nuovo nome non sia già in uso.
Indirizzo IP e porta virtuali . Si tratta delle coppie di indirizzi IP e porte virtuali da cui il cluster rimarrà in ascolto per le connessioni in entrata. La nuova combinazione di indirizzo IP e porta deve essere libera e non utilizzata prima di poter essere configurata.
Listener . Questo campo specifica il protocollo da gestire al livello 7 per la commutazione dei contenuti.
- HTTP. Il servizio virtuale capirà solo il contenuto HTTP normale.
- HTTPS. Il servizio virtuale comprenderà il contenuto HTTP protetto, gestirà gli handshake SSL, gestirà configurazioni di crittografia sicure, certificati SSL (caratteri jolly o SNI), ecc., per eseguire l'offload SSL e alleggerire i server delle applicazioni reali da queste attività pesanti.
Parametri HTTPS #
I parametri HTTPS sono riportati di seguito.
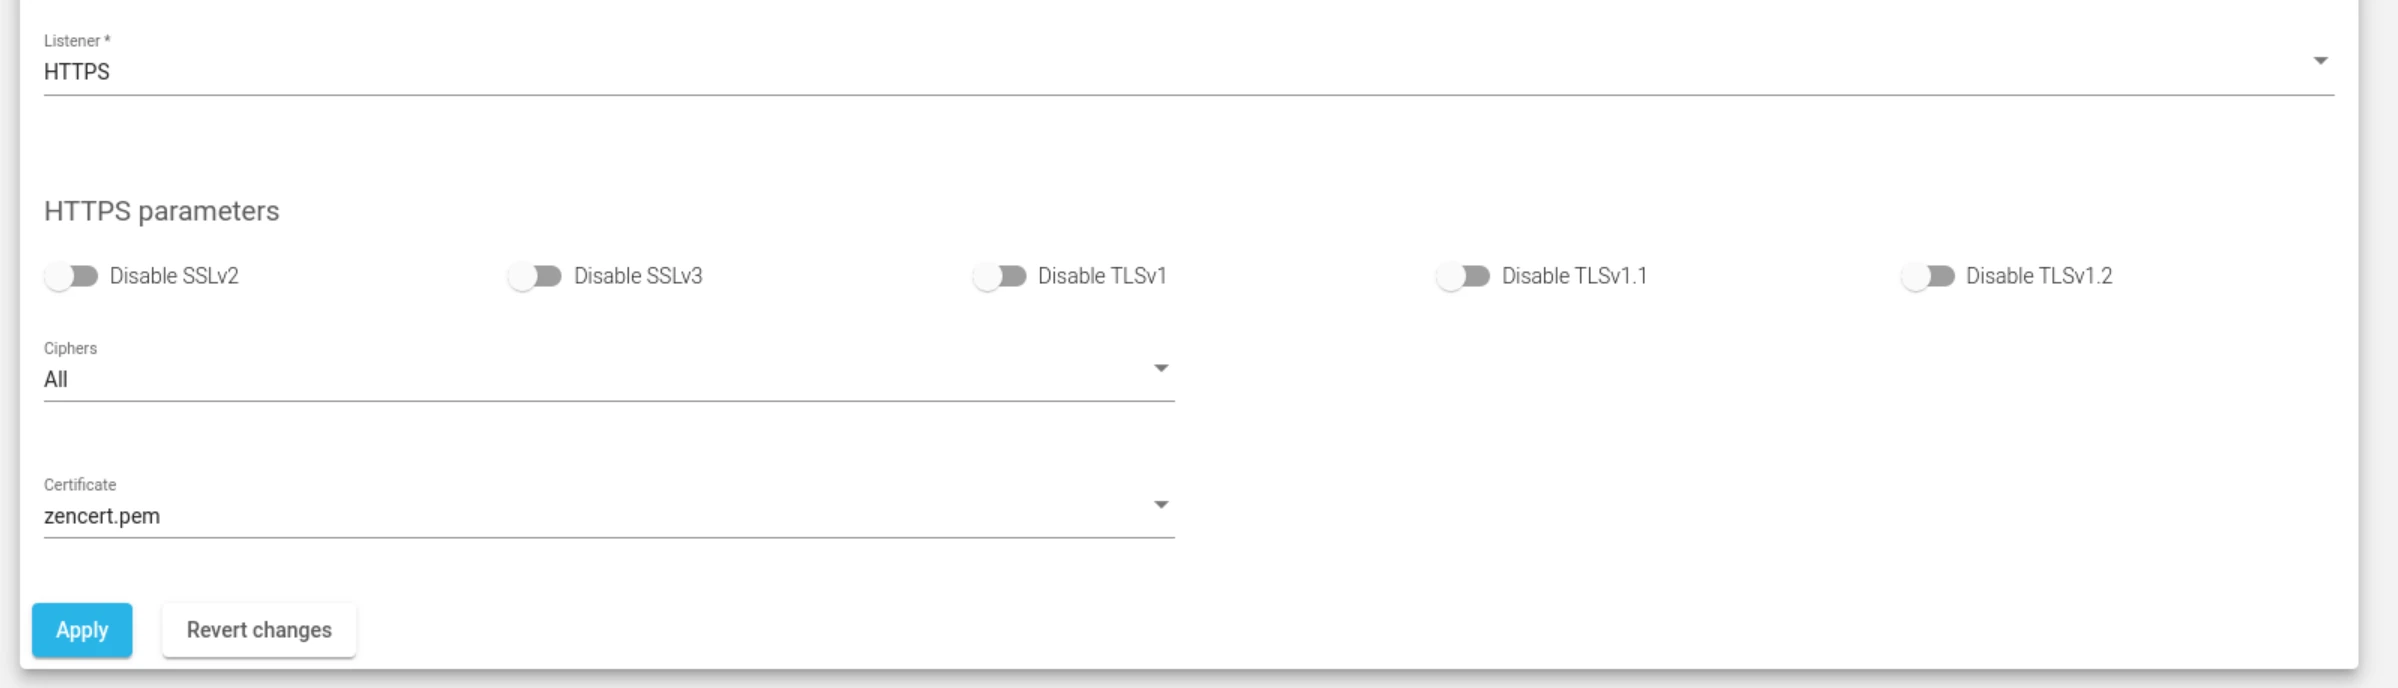
Disabilita SSLV2 , Disabilita SSLV3 , Disabilita TLSV1 , Disabilita TLSV1.1 , Disabilita TLSV1.2 . Se selezionati, eviteranno di utilizzare i protocolli indicati. Una volta disabilitato un protocollo, anche i relativi algoritmi di crittografia saranno disabilitati.
Algoritmi di cifratura . Questo campo viene utilizzato per creare un elenco di algoritmi di cifratura accettati dalle connessioni SSL per rafforzare la sicurezza di tali connessioni. Prima che un client e un server possano iniziare a scambiarsi informazioni protette da TLS, devono scambiarsi in modo sicuro o concordare una chiave di crittografia e un algoritmo di cifratura da utilizzare per crittografare i dati.
Per configurare una cifra da utilizzare, selezionare una delle seguenti opzioni.
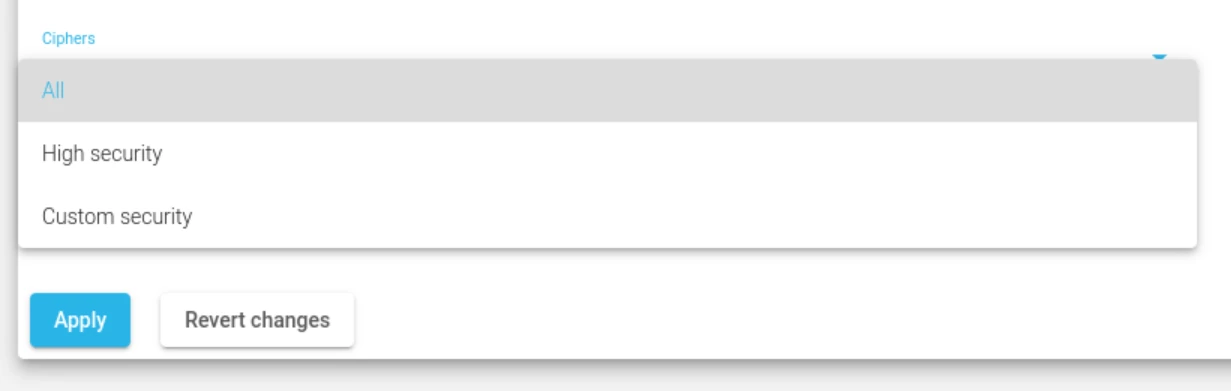
- Tutti. Questo elemento indica che tutti i codici possono essere gestiti dal listener HTTPS. Questa è l'impostazione predefinita.
- Alta sicurezza. Questo comando abilita le seguenti crittografie:
kEECDH+ECDSA+AES128:kEECDH+ECDSA+AES256:kEECDH+AES128:kEECDH+AES256:kEDH+AES128:kEDH+AES256:DES-CBC3-SHA:+SHA:!aNULL:!eNULL:!LOW:!kECDH:!DSS:!MD5:!EXP:!PSK:!SRP:!CAMELLIA:!SEED
Che saranno sufficienti per ottenere un A+ nei laboratori SSL.
- Sicurezza personalizzata. Questo comando consente di impostare le proprie crittografie consentite tramite il Cifrari personalizzati campo.
- Cifrari personalizzati. Ciò consente di personalizzare quali cifrature saranno consentite o vietate per essere utilizzate dalla connessione SSL. Deve essere una stringa nello stesso formato di Crittografie OpenSSL . Questo comando verrà visualizzato se Sicurezza personalizzata è impostato.
Certificati disponibili . Questi sono i certificati SSL installati sul dispositivo. Per abilitarne uno, selezionalo e fai clic sul pulsante con la freccia oppure trascinalo dalla casella "Disponibili" alla casella "Abilitati". Puoi anche abilitare/disabilitare più certificati o anche tutti.
Certificati abilitati . In questo elenco, è possibile gestire i certificati attualmente in uso dalla farm. È possibile spostarli in alto o in basso utilizzando le doppie frecce su/giù oppure disabilitarli tutti. Prestare attenzione all'ordine dei certificati. Se si configura un certificato wildcard prima di un certificato host, verrà utilizzato per primo il certificato wildcard.
impostazioni avanzate #
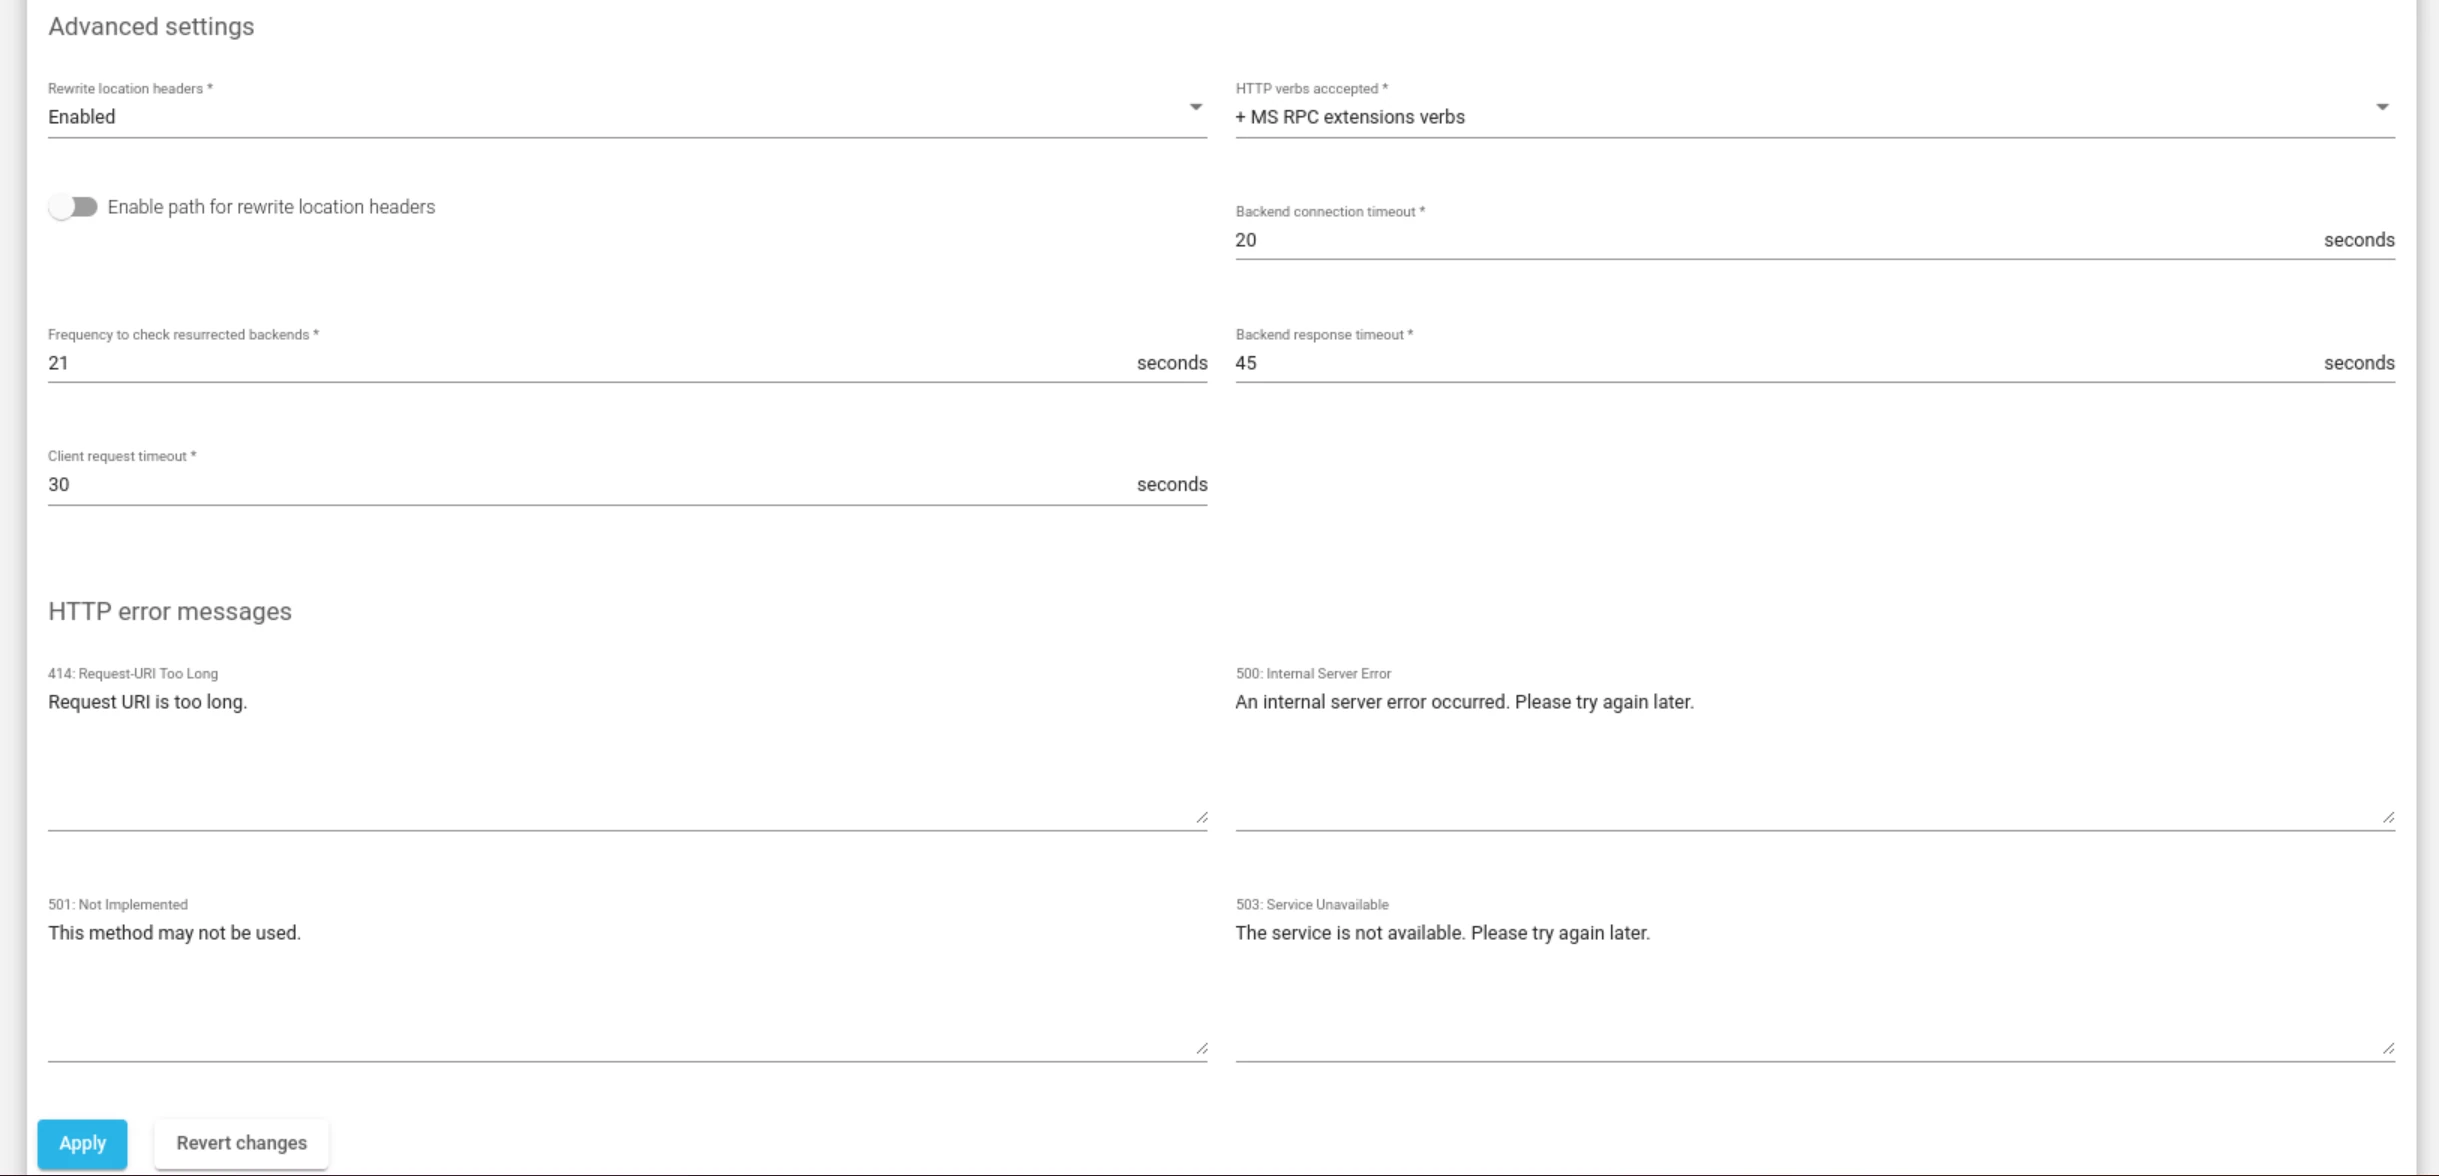
Riscrivi le intestazioni Location . Se abilitata, la farm è obbligata a modificare le intestazioni Location e Content-location in risposta ai client. Se contengono il valore del backend stesso o del VIP ma con un protocollo diverso, la risposta verrà modificata per mostrare l'host virtuale nella richiesta. Se il pulsante di attivazione/disattivazione, abilitato e confronta i backend è abilitato, verrà confrontato solo l'indirizzo IP del backend. Questo è essenziale per reindirizzare una richiesta a un listener HTTPS sullo stesso server del listener HTTP. Se questo campo è configurato nella sezione del servizio, questa direttiva verrà ignorata per quel servizio.
Verbi HTTP accettati . Questo campo indica i metodi HTTP che verranno utilizzati per convalidare le richieste HTTP del client. Se la richiesta del client non è consentita, verrà visualizzato un errore. Ogni verbo ha ulteriori livelli inferiori di verbi.
- Richiesta HTTP standard. Richieste HTTP standard (GET, POST, HEAD).
- + richiesta HTTP estesa. richieste HTTP estese (PUT, DELETE).
- + opzioni verbo HTTP. richieste HTTP estese (PUT, DELETE).
- + verbi WebDAV standard. verbi WebDAV standard (LOCK, UNLOCK, PROPFIND, PROPPATATCH, SEARCH, MKCOL, MOVE, COPY, OPTIONS, TRACE, MKACTIVITY, CHECKOUT, MERGE, REPORT).
- + MS estensioni verbi WebDAV. Estensioni MS Verbi WebDAV (SUBSCRIBE, UNSUBSCRIBE, NOTIFY, BPROPFIND, BPROPPATCH, POLL, BMOVE, BCOPY, BDELETE, CONNECT).
- + Verbi di estensioni MS RPC. Verbi delle estensioni MS RPC (RPC_IN_DATA, RPC_OUT_DATA).
Timeout di connessione al backend . Questo valore indica il tempo, espresso in secondi, che il farm dovrà attendere per stabilire una connessione al backend. Solitamente, corrisponde al tempo di attesa per l'apertura del socket. Per impostazione predefinita, questo valore è impostato a 20 secondi.
Frequenza di controllo dei backend ripristinati . Questo valore indica con quale frequenza il bilanciatore di carico attenderà per verificare se un backend è raggiungibile e per rimuovere un server reale inserito nella blacklist, qualora risulti attivo. Il cluster controllerà periodicamente il backend una volta che il server reale viene contrassegnato come non disponibile, indipendentemente dalla presenza o meno di una nuova connessione client. Per impostazione predefinita, questo valore è impostato su 10 secondi.
Timeout di risposta del backend . Questo valore indica il tempo, espresso in secondi, che la farm dovrà attendere per una risposta dai backend. Per impostazione predefinita, questo valore sarà impostato su 45 secondi.
Timeout della richiesta del client . Questo valore indica il tempo che il farm dovrà attendere per una richiesta del client. Una volta raggiunto questo timeout senza aver ricevuto alcun dato dal client, la connessione verrà interrotta. Per impostazione predefinita, questo valore è impostato su 30 secondi.
Messaggi di errore HTTP #
Messaggi di errore personalizzati. Il servizio farm visualizzerà un messaggio personalizzato sul tuo sito quando viene rilevato un errore di codice web dai server reali. Verrà visualizzata una pagina HTML personalizzata per i codici di errore 414, 500, 501 e 503.
- 414: Richiesta-URI troppo lunga. Questo è il messaggio di errore del profilo HTTP/S se l'URI raggiunge il numero massimo di caratteri consentito. Se ricevi questo errore, riduci la lunghezza dell'URL.
- 500: Errore interno del server. Questo è il messaggio di errore del profilo HTTP/S se il back-end rileva un comando imprevisto
- 501: Non implementato. Questo è il messaggio di errore del profilo HTTP/S se il verbo di richiesta non è gestito o conosciuto dal proxy o dal back-end.
- 503 servizio non disponibile. Questo è il messaggio di errore del profilo HTTP/S se il proxy non trova un back-end disponibile per la richiesta. Ciò potrebbe verificarsi quando tutti i backend o i server sono inattivi o perché l'espressione regolare nella richiesta non corrisponde ad alcun servizio configurato.
- WAF 403: Proibito. Questo è il messaggio di errore del profilo HTTP/S se il WAF è abilitato e il motore WAF rifiuta la richiesta.
Headers #
In questa sezione possiamo aggiungere, modificare o eliminare richieste e intestazioni di risposta a livello globale, applicando azioni a tutti i servizi configurati. Se un'intestazione è configurata nella sezione del servizio, tale configurazione verrà eliminata.

Le azioni da utilizzare in questa sezione includono:
Crea regola. Verrà creata un'intestazione globale.
Elimina. Verrà eliminata un'intestazione globale.
Questa sezione ci permette di aggiungere, modificare o creare richieste e risposte di intestazione , come mostrato nell'immagine sottostante.

Tipo.
- Richiesta: rimuovere l'intestazione. Pattern di intestazione che verrà rimosso dalle richieste HTTP del client.
- Richiesta: modifica intestazione. Modifica l'intestazione dalle richieste HTTP del client.
- Richiesta: aggiungi intestazione. L'intestazione che verrà aggiunta alle richieste HTTP del client.
- Risposta: rimuovere l'intestazione. Pattern di intestazione che verrà rimosso dalla risposta HTTP di back-end.
- Risposta: modifica intestazione. Modifica l'intestazione dalla risposta HTTP di backend.
- Risposta: aggiungi intestazione. L'intestazione che verrà aggiunta alla risposta HTTP di backend.
Impostazioni servizi #
I servizi all'interno di una farm LSLB con un profilo HTTP forniscono funzionalità di commutazione di contenuto per i servizi virtuali web, consentendo di erogare più servizi e applicazioni web tramite lo stesso IP virtuale e la stessa PORTA . Questo aiuta a unificare le applicazioni web attraverso un singolo dominio, a gestire host virtuali , URL , a configurare reindirizzamenti , persistenza e backend per ciascun servizio . Ogni servizio all'interno di una farm LSLB ha proprietà, controlli di integrità, persistenza, gestione degli header e un elenco di backend differenti. È possibile utilizzare espressioni regolari per definire le condizioni che specificano il servizio da utilizzare per ogni richiesta.
Ogni condizione di corrispondenza del servizio verrà verificata dal core del profilo della farm HTTP in modalità priorità (che può essere modificata se necessario). Se nessun servizio corrisponde, il core della farm restituirà un errore (errore HTTP 503). Per questo motivo sono consentite specifiche definizioni di servizi multipli. Se i campi URL e Host non sono definiti, tutte le richieste corrisponderanno. Le condizioni del servizio HTTP saranno determinate da un host virtuale e/o da un pattern URL.
Innanzitutto, è necessario creare almeno un servizio per aggiungere un back-end. Una volta applicato il nuovo servizio, i servizi HTTP verranno valutati dall'alto verso il basso nell'ordine di elenco. Il primo servizio che corrisponde al campo Host e/o URL elaborerà la richiesta. Tali condizioni di servizio sono determinate da URL o modelli host.
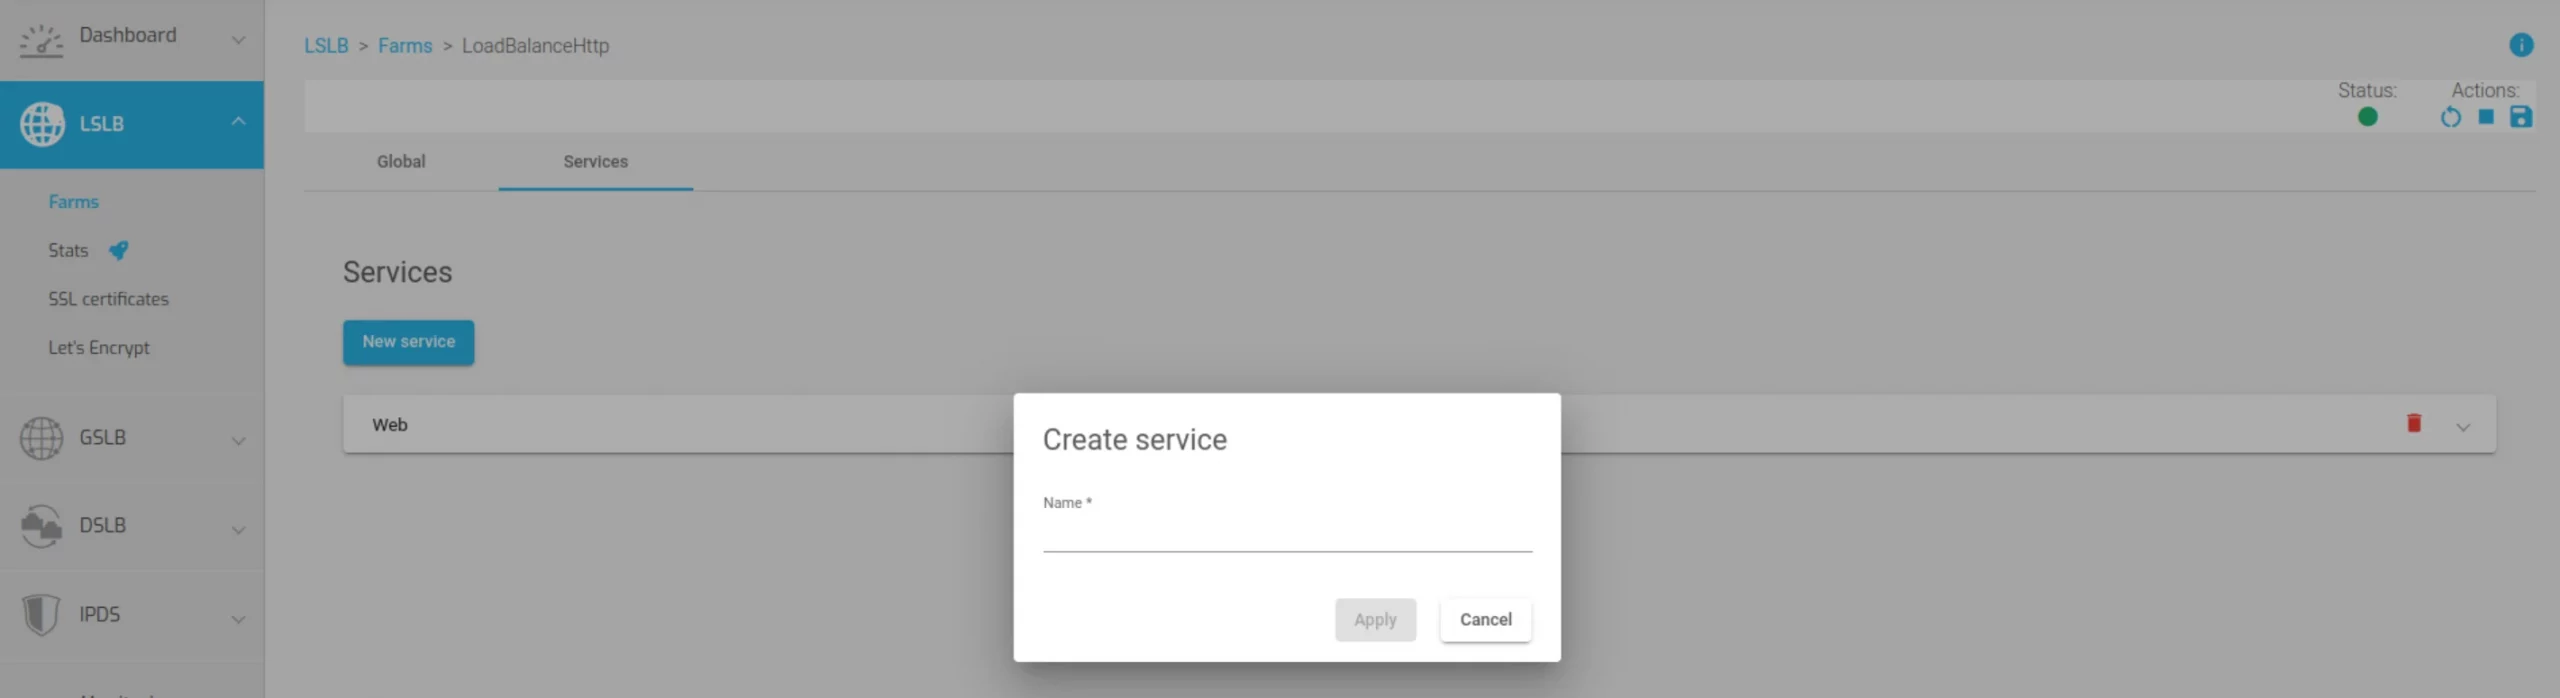
Le condizioni di servizio da soddisfare sono:
Host virtuale . Questo campo specifica la condizione determinata dal nome di dominio tramite lo stesso IP virtuale e la stessa porta definiti da una farm HTTP. Per ignorare questa condizione, lasciare il campo vuoto. Questo campo supporta espressioni regolari in formato PCRE.
Modello URL . Questo campo identifica un servizio web in base all'URL richiesto dal client. L'URL verrà verificato utilizzando uno specifico modello URL, che verrà controllato sintatticamente. Per ignorare questa condizione, lasciare il campo vuoto. Questo campo supporta espressioni regolari in formato PCRE.
I valori per l' host virtuale e il pattern URL sono espressioni regolari. Se lasciati vuoti, verrà considerato valido qualsiasi valore. Entrambi i campi devono corrispondere, altrimenti si passerà al servizio successivo. Si consiglia di utilizzarne almeno uno; se non viene rilevata alcuna corrispondenza in fondo alla pagina, verrà utilizzato il valore predefinito.
Riscrivi le intestazioni Location . Se abilitata, il servizio è obbligato a modificare le intestazioni Location e Content-location in risposta ai client. Se contengono il valore del backend stesso o del VIP (ma con un protocollo diverso), la risposta verrà modificata per mostrare l'host virtuale nella richiesta. Se l'interruttore è abilitato e il confronto dei backend è attivo, viene confrontato solo l'indirizzo IP del backend. Questo è essenziale quando si reindirizzano le richieste a un listener HTTPS sullo stesso server del listener HTTP. Quando si seleziona "Abilita e confronta i backend", sarà disponibile un flag denominato " Abilita percorso per le intestazioni Rewrite Location" . Abilitare questo flag se si utilizza la riscrittura degli URL . Questo valore obbligherà il controllo delle risposte URL e, se è configurata una regola in "Rewrite URL" , la risposta verrà ripristinata a quella originale . Se questo campo è abilitato, sovrascriverà la stessa direttiva nella sezione globale.
Pianificatore di bilanciamento del carico . Questo campo specifica l'algoritmo di bilanciamento del carico da utilizzare per determinare il server backend. Per impostazione predefinita, verrà selezionato l'algoritmo basato sui pesi.
- Peso: collegamento lineare per spedizione lineare. Bilancia le connessioni in base al valore di peso che è stato assegnato a ciascun back-end. Le richieste vengono consegnate utilizzando un algoritmo probabilistico utilizzando il peso definito.
- Least Response: peso dinamico in base alla risposta del backend. Ridimensionamento dinamico del peso del backend in risposta ai tempi di prestazione dei backend. Tempi di risposta più rapidi comportano un aumento delle connessioni a questi server reali.
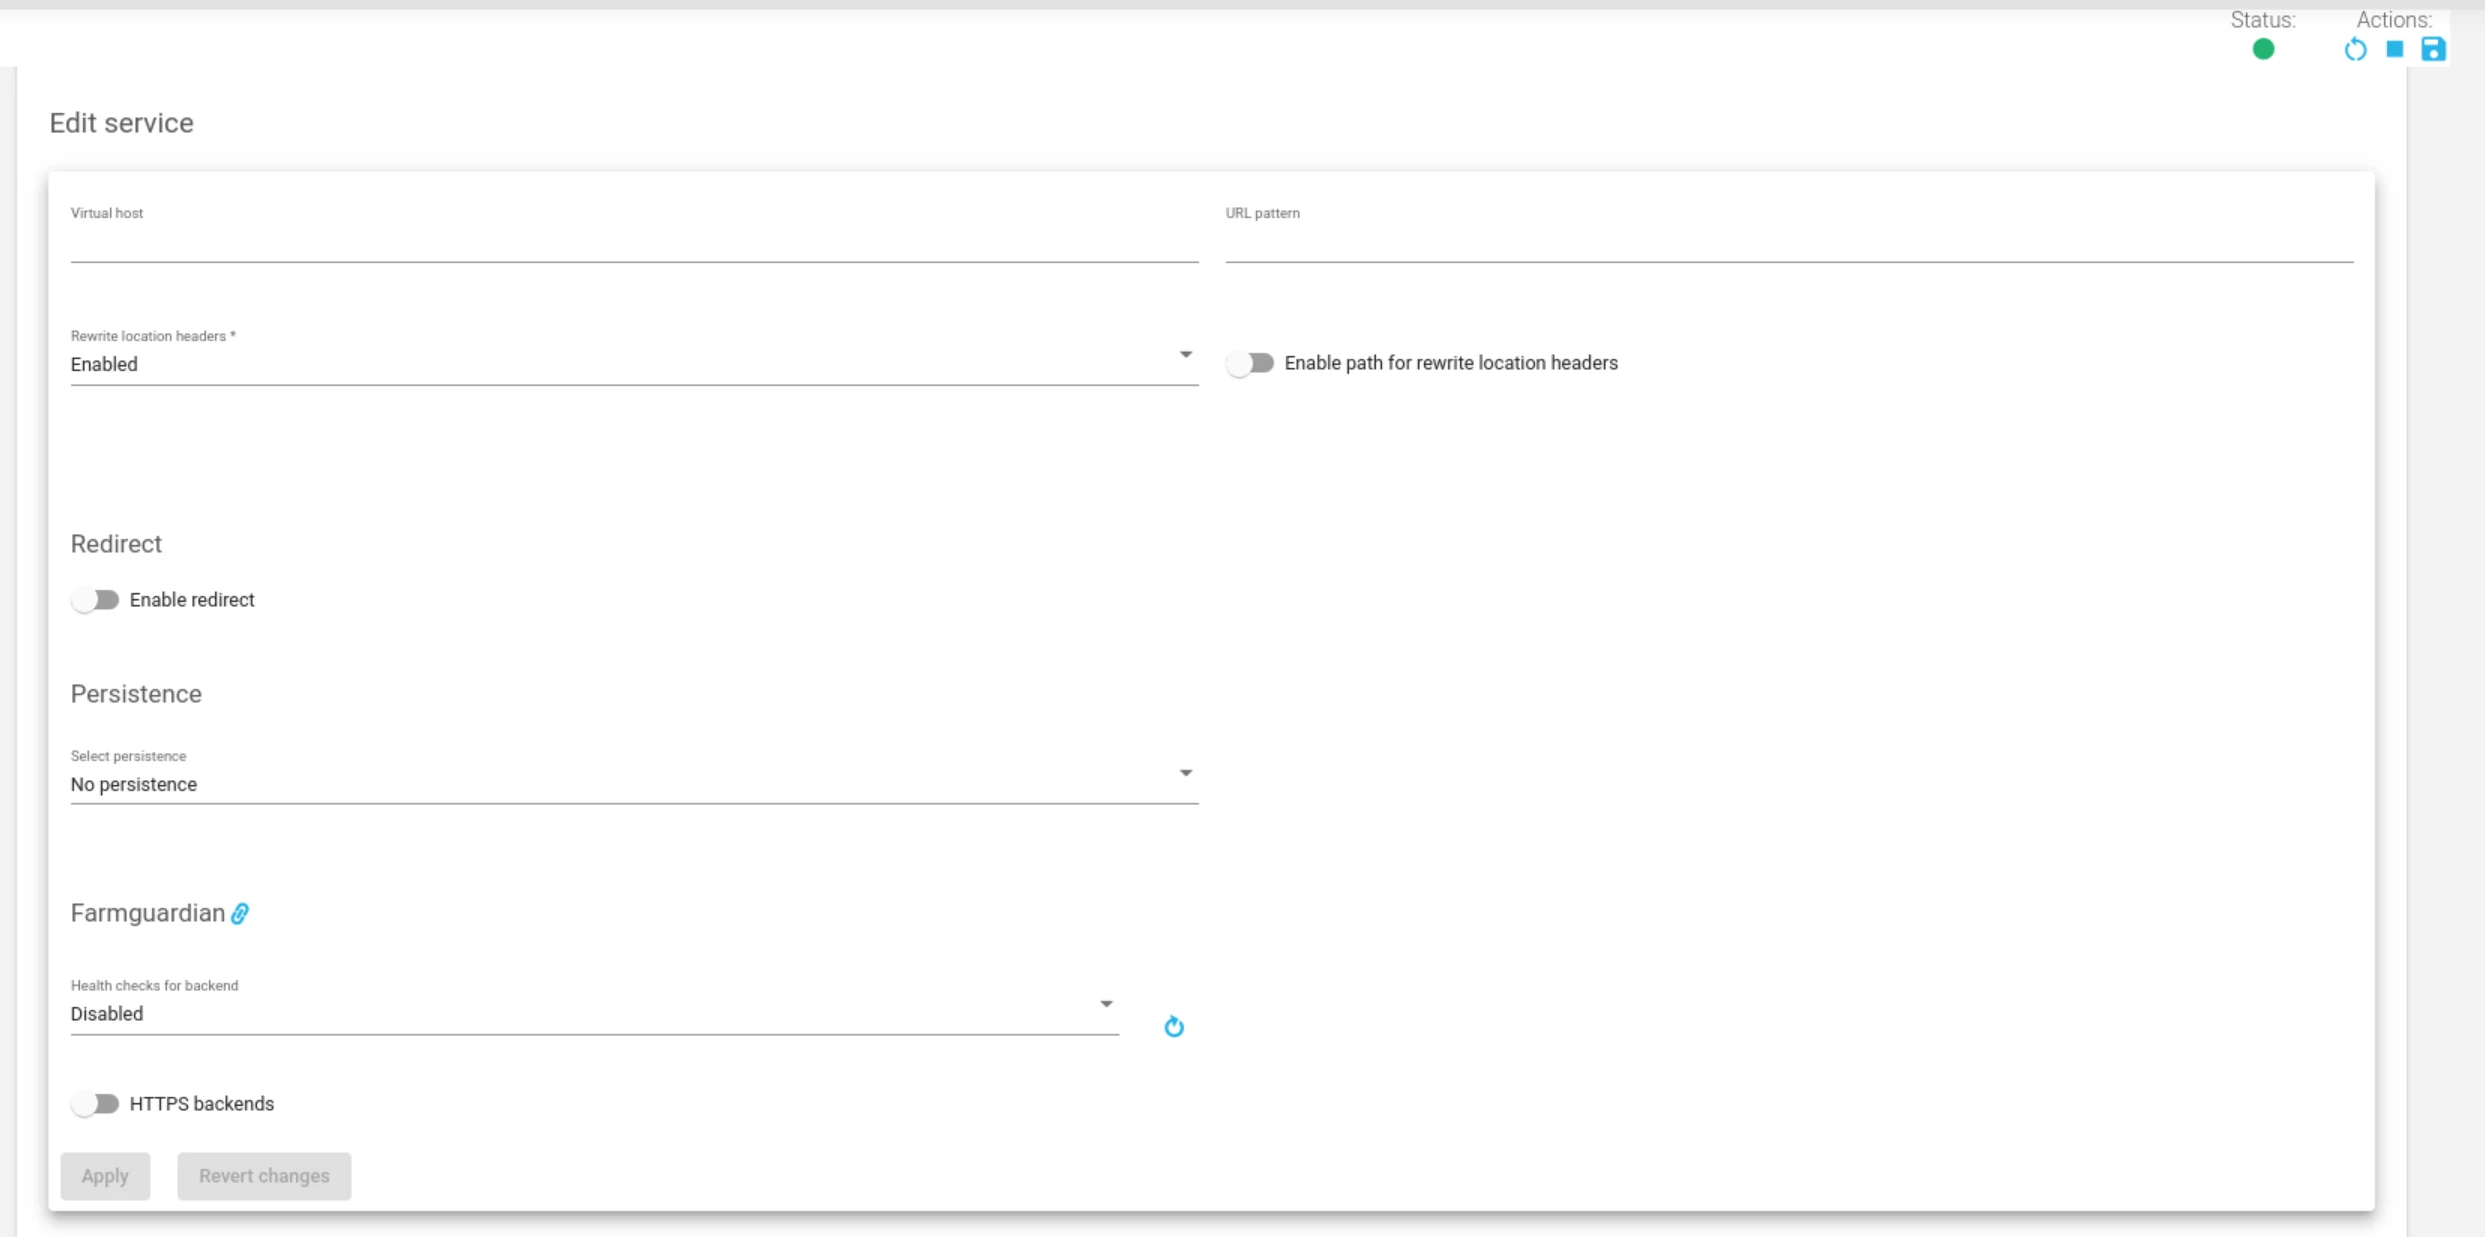
Reindirizzare #
Se il servizio ha l'opzione di reindirizzamento abilitata, i server back-end potrebbero non essere utilizzati poiché tutte le richieste verranno inviate all'URL specificato.
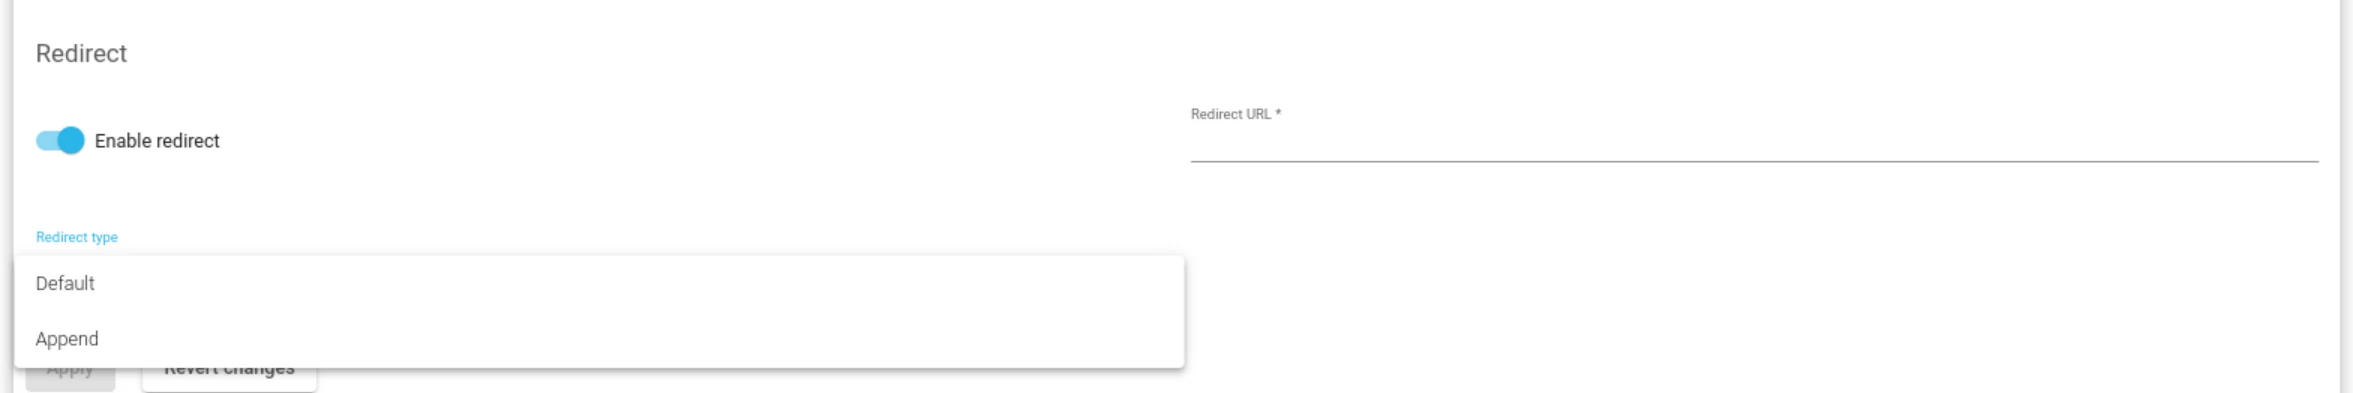
Tipo di reindirizzamento . Esistono due tipi di reindirizzamento: Predefinito e Aggiungi . Con il tipo Predefinito , l'URL viene considerato come host assoluto e percorso di reindirizzamento. Con il tipo Aggiungi , il percorso della richiesta originale verrà aggiunto all'host e al percorso specificati.
URL di reindirizzamento . Questo parametro controlla dove il client verrà reindirizzato dopo che una richiesta è stata elaborata. La richiesta del client viene elaborata automaticamente tramite reindirizzamento a un nuovo URL. Se si configura un valore di reindirizzamento, NON configurare i backend in questo servizio. Se l' host virtuale e il pattern URL corrispondono, l'appliance invierà una risposta HTTP Location Header al client per reindirizzarlo all'URL configurato.
Codice di reindirizzamento . È possibile utilizzare diversi codici HTTP di reindirizzamento: 301 (Spostato permanentemente), 302 (Spostato temporaneamente) o 307 (Reindirizzamento temporaneo).
Persistenza #
Persistenza . Questo parametro definisce come il servizio HTTP gestirà la sessione del client e quale connessione HTTP deve essere controllata per mantenere sessioni client sicure. Quando viene selezionato un tipo di sessione persistente, verrà visualizzato il relativo Time To Live (TTL, secondi).
- Nessuna persistenza. Il servizio farm non controllerà le sessioni client. Le richieste HTTP o HTTPS verranno consegnate ai server reali.
- IP: indirizzo del cliente. L'indirizzo IP del client verrà utilizzato per mantenere aperte le sessioni client tramite i server reali.
- BASIC: autenticazione di base. L'intestazione di autenticazione di base HTTP verrà utilizzata per controllare le sessioni client. Ad esempio, quando una pagina Web richiede un'autenticazione di base dal client, un'intestazione HTTP conterrà una stringa come la seguente:
		HTTP/1.1 401 Autorizzazione richiesta Server: HTTPd/1.0 Data: sabato 27 novembre 2011 10:18:15 GMT
		Autenticazione WWW: Area di base="Area protetta"
		Tipo di contenuto: testo/HTML Lunghezza contenuto: 31
Quindi il client risponde con l'intestazione:
                GET /private/index.html HTTP/1.1 Host: localhost
		Autorizzazione: Base QWxhZGRpbjpvcGVuIHNlc2FtZQ==
Questa stringa di autenticazione di base viene utilizzata come ID per la sessione per identificare la sessione client.
- PARM: un parametro URI. Un altro modo per identificare una sessione client è attraverso un parametro URI separato da un punto e virgola che viene utilizzato come identificatore di sessione utente. Nell'esempio http://www.example.com/private.php;EFD4Y7 il parametro verrà utilizzato come identificatore di sessione.
- URL: un parametro di richiesta. Quando l'ID di sessione viene inviato tramite un parametro GET con l'URL, questo parametro indica che il nome associato all'ID di sessione del client sarà possibile. Ad esempio, una richiesta del cliente come http://www.example.com/index.php?sid=3a5ebc944f41daa6f849f730f1 deve essere configurato con il parametro Identificatore della sessione di persistenza (valore sid in questo esempio) e la sessione di persistenza time to life (TTL)
- BISCOTTO: . Potrai selezionare una variabile cookie HTTP da leggere dalle intestazioni HTTP e utilizzarla per mantenere le sessioni client per un determinato periodo di tempo. Il nome del cookie configurato nel file identificatore di sessione di persistenza campo viene creato da un programmatore e incorporato in una pagina Web per identificare la sessione client, ad esempio:
                GET /spec.html HTTP/1.1 Host: www.example.org
                Cookie: sessionidexample=75HRSd4356SDBfrte
Inoltre, è necessario configurare la sessione di persistenza Time To Life (TTL). Questo valore gestisce il tempo che il sistema di bilanciamento del carico risparmia quando il client e il back-end restano senza alcuna attività.
- HEADER: un'intestazione di richiesta. È possibile utilizzare un campo personalizzato dell'intestazione HTTP per identificare la sessione client. È necessario configurare la durata della sessione di persistenza e l'identificatore di sessione di persistenza. Per esempio:
               GET /index.html HTTP/1.1 Host: www.example.org
               Sessione X: 75HRSd4356SDBfrte
Farmguardian #
Le farm HTTP forniscono un controllo dell'integrità del back-end di base e nativo, ma la configurazione Farmguardian è consigliata per controlli dell'integrità del back-end di euristica più intelligenti per garantire che l'applicazione sia integra.
Alcuni controlli di integrità avanzati integrati o personalizzati possono essere assegnati a questo servizio dai controlli di farmguardian già creati.
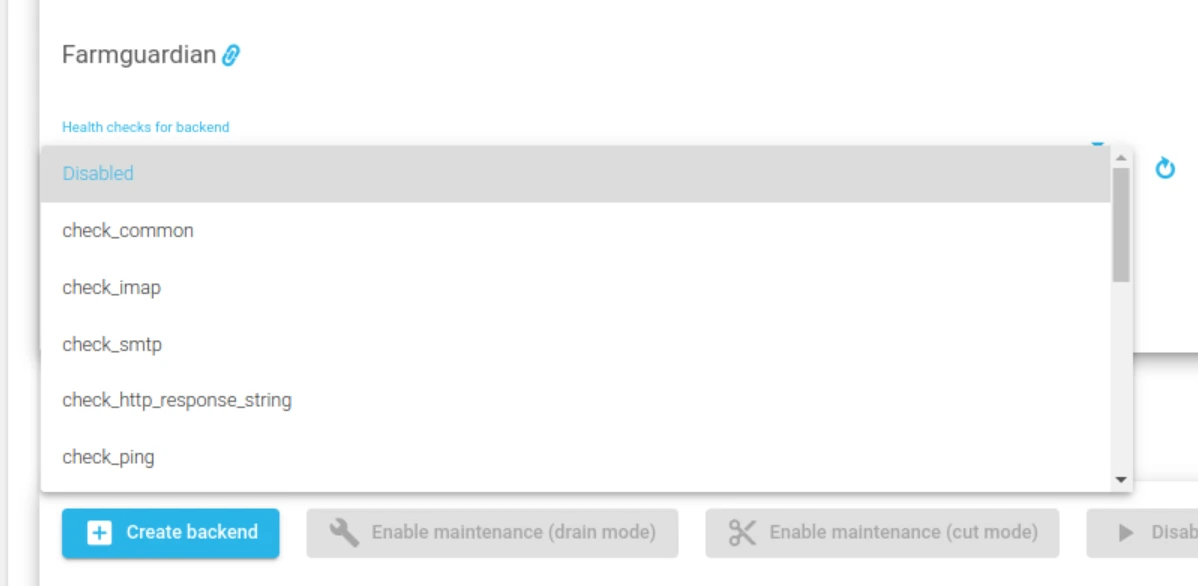
Per ulteriori informazioni su Farmguardian, consultare la sezione Monitoraggio >> Farmguardian.
Si noti che dopo aver selezionato il farmguardian, verrà automaticamente applicato alla farm.
Backend HTTPS . Questa casella di controllo indica al farm che i server backend definiti nel servizio corrente utilizzano il protocollo HTTPS, pertanto i dati verranno crittografati prima di essere inviati.
backend #
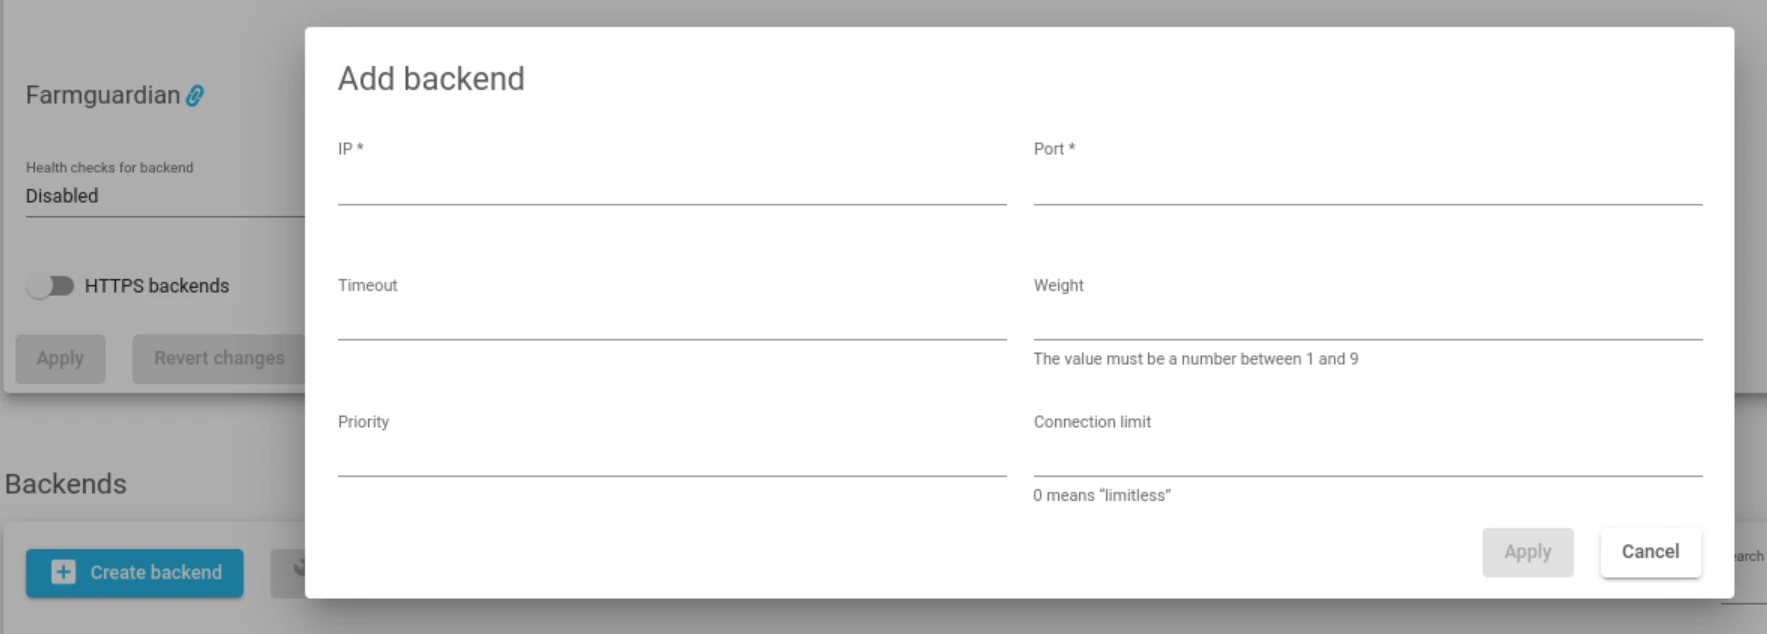
Per quanto riguarda i backend , il profilo HTTP farm consente la configurazione delle seguenti proprietà: tutti i backend devono essere IPv4 o IPv6 e avere la stessa versione IP del VIP della farm.
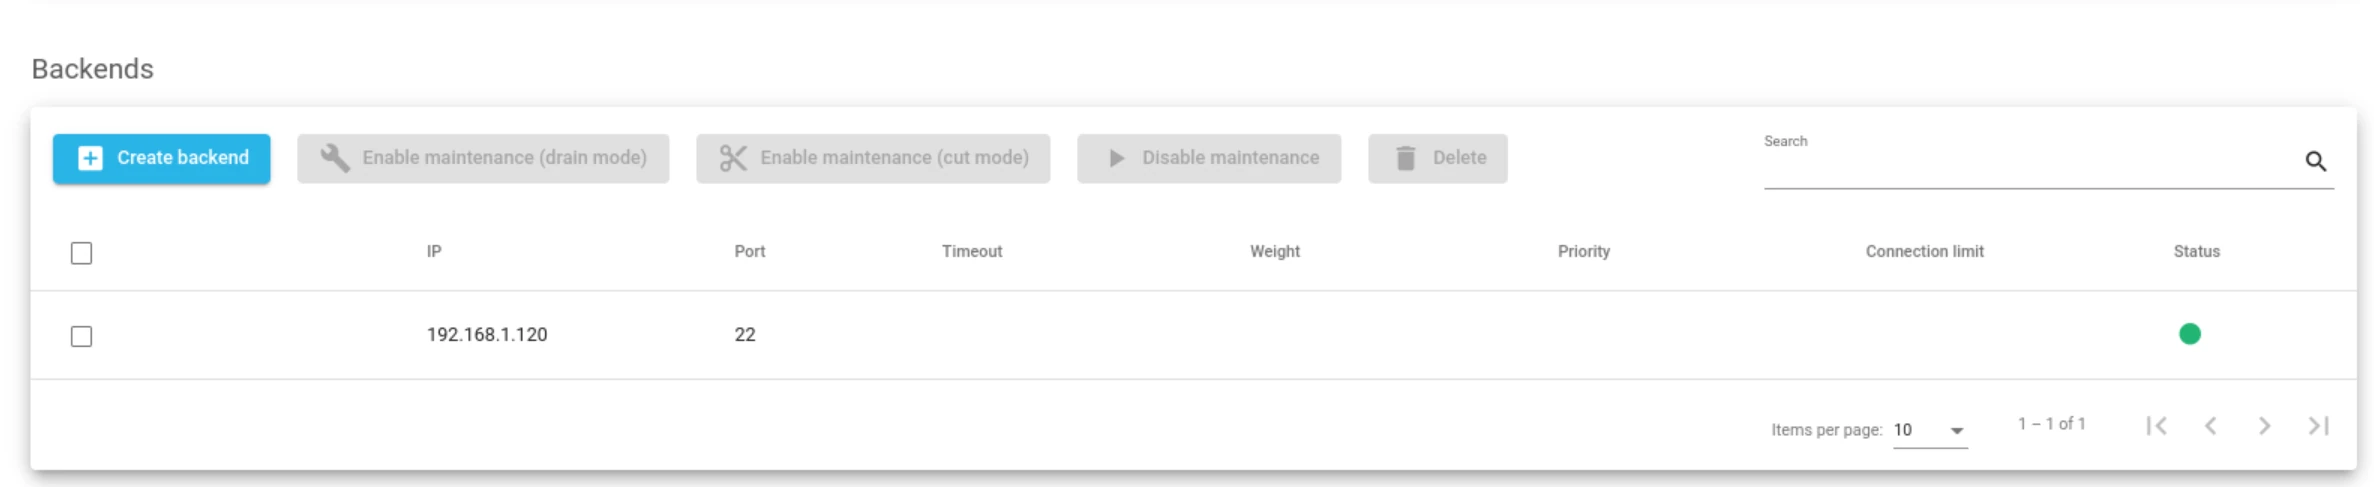
AZIONI. Utilizzare le seguenti azioni per gestire i backend:
Per i backend già creati:
- Abilita manutenzione. Utilizzare questa azione se il backend è stato precedentemente disabilitato. Mettere un server reale in modalità di manutenzione significa che nessuna nuova connessione verrà reindirizzata ad esso. Esistono due metodi per abilitare la modalità di manutenzione:
- Modalità di scarico. Mantiene connessioni e persistenza stabilite se abilitate, ma non ammette nuove connessioni.
- Modalità di taglio. Elimina tutte le connessioni attive contro il back-end
- Disabilita manutenzione. Utilizzare questa azione quando il back-end è in modalità di manutenzione. Abilita nuovamente le nuove connessioni al server reale dopo aver disabilitato la modalità di manutenzione.
- Elimina. Rimuovere le configurazioni di un servizio virtuale selezionato.
IP. L'indirizzo IP di un determinato back-end.
PORT. Il numero di porta del real server corrente.
TIMEOUT. Il tempo impiegato da un back-end per rispondere. Questo valore sovrascrive il parametro del timeout della connessione back-end globale ma è limitato a questa farm selezionata.
PESO. Il valore di peso per il server reale corrente. Più peso indica più connessioni consegnate al backend corrente. Per impostazione predefinita, verrà impostato un valore di peso pari a 1. L'intervallo di valori disponibile va da 1 a 9.
PRIORITÀ. Il valore di priorità per il real server corrente (i valori accettati sono 1 o 2). I valori più bassi hanno maggiore priorità e il valore predefinito è 1, quindi il backend verrà utilizzato ogni volta che sarà disponibile. Se tutti i backend con priorità 1 sono inattivi o in manutenzione, il backend con priorità 2 è abilitato a mantenere il servizio disponibile. Attualmente è consentito un solo backend con priorità 2.
Sarai in grado di configurare gli stessi parametri descritti in precedenza, quindi fare clic sul pulsante Salva per creare il backend.
Tramite la Azione pulsante del menu, sono disponibili le seguenti azioni per uno o più backend selezionati:
Aggiungi back-end. Questo comando apre il modulo di creazione del back-end.
Le azioni sopra menzionate: Abilita manutenzione (drenaggio esterno and taglio modalità), Disabilitare la manutenzione and Elimina.
Aggiungi il modulo di back-end: