La sezione Farmguardian elenca tutti i controlli di integrità disponibili nel bilanciatore di carico. Include anche una breve descrizione di ciascun campo e delle aziende agricole a cui vengono applicati.
Farmguardian viene utilizzato per il monitoraggio avanzato dei backend. Quando Farmguardian rileva un problema , disabilita automaticamente il server reale e il suo indirizzo IP viene inserito in una blacklist.
I controlli di integrità possono essere preconfigurati o personalizzati . I due tipi di controllo sono identificabili tramite la colonna "Azioni". Ogni segno di spunta la cui impostazione di configurazione è disattivata (in grigio) indica una configurazione predefinita , mentre quelli facilmente modificabili cliccando sull'icona della matita indicano una configurazione personalizzata.
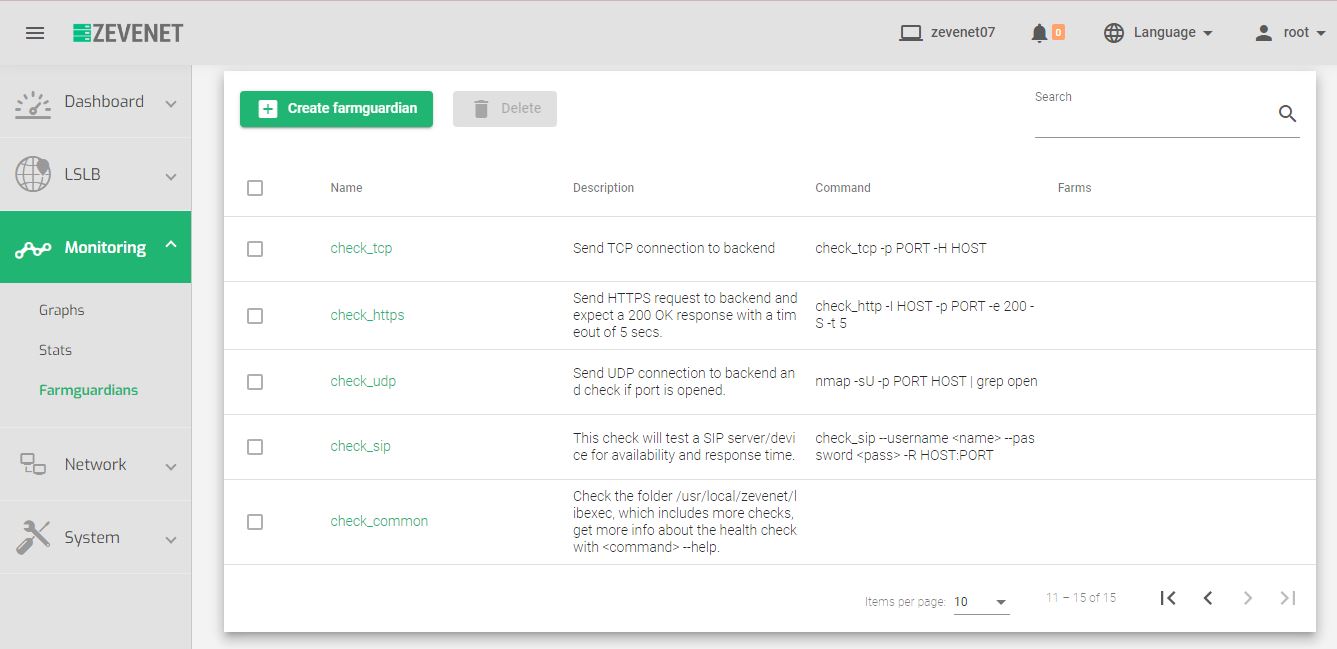
Utilizzare le seguenti azioni in Action menù:
Crea Farmguardian. Apre il farmguardian modulo. Compila questo modulo con le informazioni necessarie.
Elimina. Rimuove un selezionato farmguardian assegno.
Queste sono le descrizioni del Farmguardian tabella:
Nome. Un nome descrittivo di ogni assegno Farmguardian.
Descrizione. Questo campo descrive ogni controllo del guardiano della fattoria.
Comando. Controlla i comandi e i parametri da eseguire su ogni intervallo rispetto a tutti i back-end della farm.
Farms. Fattorie e servizi che utilizzano quel controllo specificato.
Azione. Utilizzare queste azioni per gestire il Farmguardian:
- Modifica. Apre la schermata di configurazione del guardiano della fattoria. Questo è disponibile solo per la personalizzazione farmguardian controlli.
- Elimina. Rimuove un selezionato farmguardian dai un'occhiata. Se il controllo è assegnato a qualsiasi servizio, una notifica ti chiederà se forzare l'eliminazione. Lo userai solo per la personalizzazione farmguardian controlli.
Controlli sanitari preconfigurati #
Usa i seguenti controlli di integrità integrati per la tua fattoria.
check_redis: verifica il ruolo principale per un server Redis. Se il ruolo master non è presente, il backend sarà contrassegnato nello stato DOWN
check_tcp: invia le connessioni TCP al back-end.
check_udp: invia le connessioni UDP al back-end e controlla se la porta è aperta.
check_http: invia richieste HTTP al back-end e si aspetta una risposta di 200 OK con un timeout di 5 secondi.
check_https: invia le richieste HTTPS al back-end e si aspetta una risposta di 200 OK con un timeout di 5 secondi.
check_smtp: invia le connessioni SMTP al back-end e si aspetta una risposta SMTP OK con un timeout di 5 secondi.
check_https_response_string: invia richieste HTTPS al back-end e si aspetta una risposta di 200 OK e una determinata stringa in HTML con un timeout di 5 secondi. Modifica anche la stringa in base al valore per trovare la risposta.
check_http_response_string: invia richieste HTTP al back-end, si aspetta una risposta di 200 OK e una determinata stringa nell'HTML con un timeout di 5 secondi. Modifica anche la stringa in base al valore per trovare la risposta.
check_pop: invia le connessioni POP al back-end e si aspetta una risposta POP OK con un timeout di 5 secondi.
check_ldap: invia le query LDAP al back-end e prevede i binding LDAP con un timeout di 5 secondi. Modifica -b (ricerca di base), -D (utente da associare), -P (password utente).
check_ldaps: invia le query LDAPS ai back-end e prevede il binding LDAP con un timeout di 5 secondi. Modifica -b (ricerca di base), -D (utente da associare), -P (password utente).
check_imap: invia le connessioni IMAP al back-end e si aspetta una risposta IMAP OK con un timeout di 5 secondi.
check_sip: questo controllo verificherà la disponibilità e il tempo di risposta di un server/dispositivo SIP.
check_ping: invia 2 pacchetti ICMP e verifica la percentuale di pacchetti che raggiungono il client.
check_common: Controlla la cartella usr/lib/nagios/plugins, che include più controlli, ottieni maggiori informazioni sul controllo dello stato con –help.
Il passo successivo è creare un controllo Farmguardian personalizzato.


