Panoramica #
FortiADC è un controller di distribuzione delle applicazioni sviluppato da Fortinet. Ha lo scopo di fornire sicurezza delle applicazioni, gestione del traffico e disponibilità delle applicazioni in esecuzione sui server. Tuttavia, RELIANOID ha un vantaggio nella distribuzione e disponibilità del cloud. È possibile creare un account cloud tramite ZVNcloudo distribuire un nodo direttamente da AWS o Microsoft azzurro mercato.
Se hai bisogno di un ADC più flessibile con funzionalità di sicurezza di nuova generazione, bilanciamento del carico di livello 4 e 7, bilanciamento del carico globale, bilanciamento del carico dei collegamenti, ecc., tieniti forte. In questo articolo discuteremo i concetti di FortiADC e utilizzeremo tali concetti per realizzare configurazioni simili RELIANOID ADC.
Prerequisiti #
Ecco i prerequisiti prima della migrazione da FortiADC a RELIANOID ADC.
- Un'istanza di RELIANOID ADC deve essere installato sulla workstation, sul bare metal, sull'ambiente virtuale o con ZVNcloud. Per la distribuzione on-premise, richiedere una valutazione.
- Deve avere accesso all'interfaccia grafica Web. Se non lo fai, segui questo veloce guida d'installazione.
- Deve avere familiarità con FortiADC e conoscere i suoi concetti.
- Devi essere in grado di creare un server virtuale con RELIANOID. Segui questa guida: Configurazione del server virtuale di livello 4 e livello 7.
Concetti di base #
Collegamento bilanciamento del carico: Il bilanciamento del carico dei collegamenti si riferisce alla distribuzione del traffico di rete su più WAN connessioni o ISP per ottimizzare le prestazioni della rete e aumentare l'affidabilità. L'affidabilità si ottiene utilizzando uplink a diversi ISP per la ridondanza. Se un ISP non funziona, si verifica il failover al servizio disponibile. RELIANOID fornisce un sistema di failover Uplink integrato per il bilanciamento del carico del collegamento DSLB.
Bilanciamento del carico globale: Il bilanciamento del carico globale si riferisce alla distribuzione del traffico di rete su più server o risorse in diversi data center situati in varie geolocalizzazioni per fornire un'esperienza utente migliore ai clienti in quelle regioni. RELIANOID dispone di una solida soluzione per il bilanciamento del carico tra data center utilizzando GSLB modulo.
Alta disponibilità: L'alta disponibilità è la capacità di un sistema, un'applicazione o un servizio di rimanere operativo e accessibile agli utenti con tempi di inattività minimi. È possibile ottenere un'elevata disponibilità creando meccanismi di failover, che consentono al sistema di passare automaticamente a una risorsa di backup o secondaria in caso di guasto. Si può ottenere HA attraverso a Cluster in RELIANOID ADC.
Bilanciamento del carico del server: Si riferisce al bilanciamento del carico del traffico web in entrata all'interno di una rete locale privata. RELIANOID fornisce il LSLB modulo per il bilanciamento del carico, l'ispezione e il controllo del traffico locale.
Pool di server: Un pool di server è un gruppo di real server configurati per lavorare insieme per fornire un servizio o un'applicazione specifica. È possibile configurare un pool di server in RELIANOID ADC creando un file Servizio.
Registrazione e reportistica: La registrazione e il reporting offrono la possibilità di monitorare e analizzare le prestazioni di un sistema di bilanciamento del carico e dei server in un pool, comprese informazioni quali traffico in entrata, utilizzo delle risorse ed errori. RELIANOID fornisce un sistema di registrazione attraverso Sistema >> Registri. Per la segnalazione si può accedere Sistema >> Notifiche. Le notifiche includono e-mail and avvisi.
Sicurezza: Tutte le applicazioni basate sul Web necessitano di sistemi di sicurezza per monitorare e filtrare il traffico in entrata verso un sistema di bilanciamento del carico per eliminare il traffico dannoso o consentire l'accesso a una determinata geolocalizzazione. Si può ottenere questa funzionalità attraverso il IPDS modulo durante l'utilizzo RELIANOID. Questo modulo fornisce WAF, DoS protezione, an RBLe Liste nere.
Server reali: I server reali sono i server fisici o virtuali che fanno parte di un pool di server e gestiscono l'elaborazione e la consegna delle richieste. Questi server sono responsabili dell'esecuzione delle applicazioni o dei servizi forniti ai client. I server reali sono gli stessi di backend in RELIANOID ADC.
Server virtuale: Un server virtuale è un'interfaccia frontale con un ascoltatore, un IP e una porta per ricevere traffico Web e quindi distribuirlo a un pool di server o servizio appropriato. RELIANOID fornisce funzionalità simili tramite a Fattoria.
Controlli sanitari: Si tratta di comandi che monitorano la disponibilità dei backend e dei servizi che forniscono. Raggiungono questo obiettivo eseguendo comandi ICMP o HTTP personalizzati per monitorare la disponibilità del servizio. RELIANOID fornisce sia meccanismi di integrità precaricati sia un modo per eseguire controlli di integrità personalizzati Farmguardian.
Configurazioni di esempio: Bilanciamento del carico dei collegamenti #
Quando i server host vengono caricati con processi e richieste, è necessario utilizzare una strategia in uscita che distribuisca questo traffico attraverso più WAN per rispondere rapidamente a queste richieste, prevenendo un collo di bottiglia della rete e rallentando le prestazioni. Questa strategia in uscita richiede il bilanciamento del carico in uplink. Dal punto di vista dei costi, è possibile ridurre il costo della larghezza di banda Internet utilizzando più collegamenti Internet a basso costo anziché un collegamento ad alto costo.
Sia Zevenet che Fortinet offrono il bilanciamento del carico di collegamento. Il bilanciatore di carico di collegamento di Zevenet fa parte di un pacchetto ADC ed è disponibile tramite il modulo DSLB.
Configureremo il bilanciamento del carico Uplink attivo-attivo con Zevenet ADC in base alle configurazioni FortiGate.
Configurazioni Fortinet #
Queste configurazioni Fortinet fungeranno da base durante la migrazione delle configurazioni Uplink da Fortinet a RELIANOID. Il presupposto è che li conosci già, quindi sarà più facile seguirli.
Aggiungi collegamenti gateway #
- Clicchi Bilanciamento del carico di collegamento >> Gruppo di collegamento >> Gateway.
- Entrare in un Nome per identificare un router, ad esempio WAN1, WAN2, ISP1 o ISP2.
- Inserisci il router Indirizzo IP.
- facoltativamente Abilita i controlli dello stato.
- Impostare il Larghezza di banda in entrata.
- Impostare il Larghezza di banda in uscita.
- Impostato Soglia di spillover in entrata.
- Imposta la soglia di spillover in uscita.
- Clicca su Salva pulsante.
Aggiungi un gruppo di collegamento #
- Clicchi Bilanciamento del carico di collegamento >> Gruppo di collegamento.
- Entrare in un Nome per identificare il gruppo.
- entra Tipo di Indirizzo come IPV4.
- Per le configurazioni Active-Active, scegli Metodo di percorso: Round Robin ponderato.
- Consentire a tutti Percorso di prossimità.
Aggiungi collegamento membro #
- All'interno della sezione Collegamento membro, fare clic su Crea nuovo.
- Entrare in un Nome per identificare un membro.
- Selezionare un Gateway collegamento per il primo collegamento.
- Assegna a peso di 1 e fare clic sul pulsante Salva.
- Ripetere la procedura per aggiungere un secondo membro del collegamento.
- Clicca su Salva pulsante per salvare anche il gruppo di collegamento.
Aggiungi una politica di collegamento #
- Clicchi Bilanciamento del carico dei collegamenti >> Politica dei collegamenti.
- Selezionare il gruppo di collegamento creato in precedenza come file Gruppo di collegamento predefinito.
- Clicca su Salva pulsante.
- Clicca su Crea nuovo per aggiungere un nuovo criterio.
- Seleziona un Interfaccia di ingresso.
- Seleziona il Tipo di origine come Indirizzo e Fonte come QUALSIASI.
- Seleziona Tipo di destinazione come Servizio e scegli TUTTO.
- Seleziona Tipo di gruppo come Link Group e utilizzare il gruppo precedentemente creato.
- Clicca su Salva pulsante.
RELIANOID configurazioni #
In questa sezione configureremo il bilanciamento del carico di uplink con RELIANOID ADC. Il presupposto è che tu abbia almeno 2 router di diversi ISP su cui desideri reindirizzare il traffico in uscita. Ciò dipenderà dal fatto che tu voglia una connessione attiva-attiva o attiva-passiva.
Preparazione:
Crea nomi alias #
- Clicchi Rete >> Alias >> Crea alias IP.
- Inserire il Indirizzo IP del Primo Router.
- Entrare in un Nome che lo identifica facilmente.
- Clicca su APPLICA pulsante.
- Ripetere il processo per aggiungere un nome alias per il secondo router.
Creare una farm DSLB #
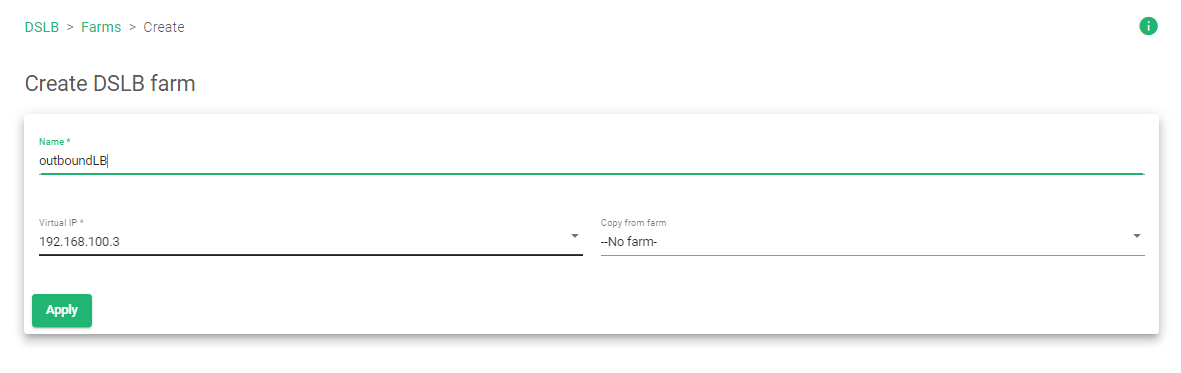
- Clicchi DSLB >> Fattorie >> Crea fattoria.
- Entrare in un Nome per identificare facilmente questa fattoria.
- Seleziona il IP virtuale indirizzo. Questo indirizzo IP fungerà da gateway per il tuo sistema di bilanciamento del carico.
- Clicca su APPLICA pulsante per salvare le configurazioni.
Crea un servizio #
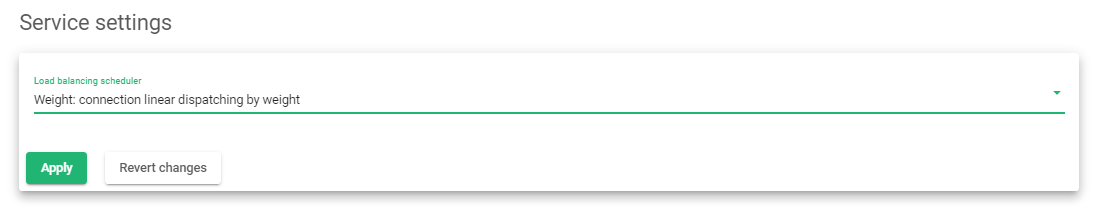
- Clicca sul Servizi Tab.
- Per le configurazioni attivo-passivo, scegli l'utilità di pianificazione del bilanciamento del carico come Priorità: connessioni sempre al massimo disponibile. Per questa configurazione, configureremo una configurazione Active-Active. Noi useremo Peso: collegamento lineare per spedizione lineare.
- Clicca su APPLICA pulsante per salvare le configurazioni.
Aggiungi backend #
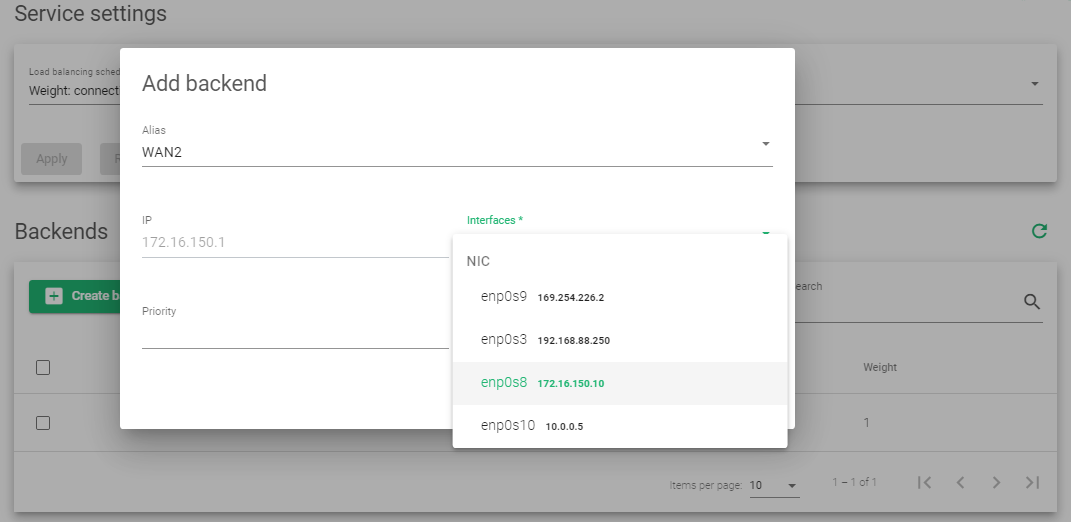
- Nella sezione Backend, fai clic su Crea back-end pulsante.
- Nelle Alias Sezione Selezionare il nome alias del primo ISP o del primo router.
- Seleziona il Interfaccia del primo router.
- Clicca su APPLICA pulsante.
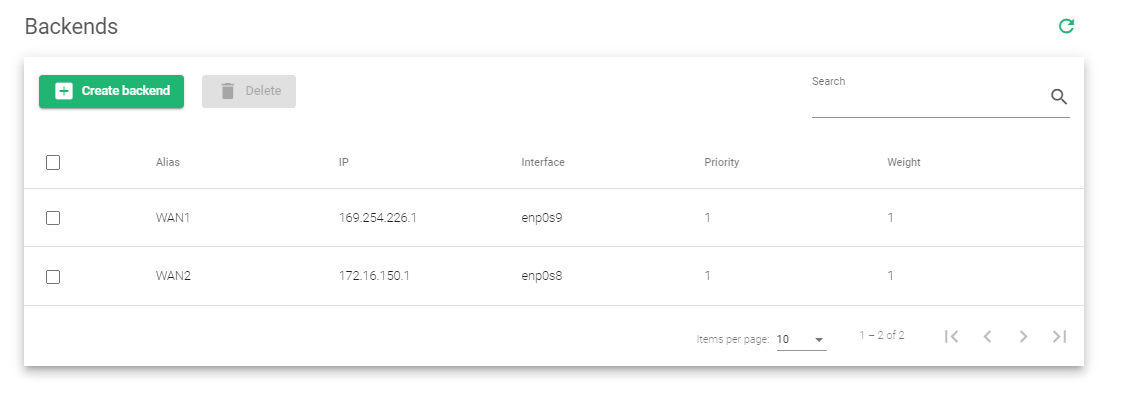
- Ripetere il processo per aggiungere il secondo router. Il predefinito Priorità and Peso è 1.
- Nell'angolo in alto a destra, individuare Azione e fai clic sul pulsante di riproduzione verde per attivare la fattoria.
Per ulteriori risorse, architettura e progettazione sul bilanciamento del carico Uplink con RELIANOID, Leggere: Guida rapida per il bilanciamento del carico degli uplink.
Configurazioni di esempio: Sicurezza (WAAP)/Configurazioni #
Un WAAP è un sistema di sicurezza che fornisce applicazioni Web e protezione API dalle minacce informatiche. I WAAP utilizzano tecnologie avanzate come l'automazione e l'apprendimento automatico per rilevare e bloccare il traffico dannoso, tra cui SQL injection, cross-site scripting e altri attacchi comuni. UN WAP ha funzionalità come firewall a livello di applicazione, protezione DoS e prevenzione delle intrusioni. Queste funzionalità avanzate forniscono una soluzione di sicurezza più solida e completa. RELIANOID Implementa un WAAP tramite il modulo IPDS.
Descriveremo le configurazioni di sicurezza Fortinet con Fortigate e come implementare funzionalità simili in RELIANOID. Per questo esempio, ci concentreremo su a WAF.
Configurazioni Fortinet #
Queste sono le configurazioni Fortinet su cui baseremo per creare RELIANOID Configurazioni WAF. Per accedere a queste configurazioni, installa un prodotto separato, FortiGate, che collegherai al tuo FortiADC.
Istruzioni
- Clicchi Sistema >> Impostazioni.
- Scorri fino al Modalità di ispezione sezione, cambia da Basato sul flusso a delegae fare clic su APPLICA pulsante.
- Dopo aver modificato la modalità di ispezione, fare clic su Criteri di sicurezza >> Web Application Firewall.
- Nelle firme tabella, abilitare tutte le forme di protezione WAF facendo clic sul pulsante Attiva/Disattiva. Questi includono SQL Injection, Attacchi generici, Trojan, Exploit noti, Robot cattivo, ecc.
- Nelle vincoli tabella, abilita i vincoli da limitare Lunghezza del contenuto, Lunghezza intestazione, Lunghezza totale del parametro URL, ecc.
- Scorri verso il basso e Applicare la politica del metodo HTTP.
- Assegna a Pachetto VIP si desidera proteggere facendo clic Criteri e oggetti >> IP virtuali.
- Assegna a Nome per i Vip.
- Seleziona il Interfaccia su cui il tuo ADC Pachetto VIP è stato configurato.
- Inserire un Indirizzo/Intervallo IP esterno
- Entrare in un Indirizzo/Intervallo IP mappato
- Clicca su OK pulsante per salvare le configurazioni.
- Crea un criterio IPV4 facendo clic su Politica e oggetti >> Politica IPV4.
- Assegnare il criterio IPV4 a Nome.
- Aggiungi un In arrivo e Interfaccia in uscita.
- Oltre alla Fonte etichetta, selezionare Tutti.
- Oltre a Nei Dintorni, Selezionare il Pachetto VIP Indirizzo che hai creato.
- Nelle Profili di sicurezza, attiva il Firewall dell'applicazione Web opzione.
- Nelle Opzioni di registrazione, attiva Registra traffico consentito per Tutti Sessioni.
- Clicca su OK pulsante.
RELIANOID configurazioni #
RELIANOID IPDS non solo dispone di funzionalità WAAP, ma anche il suo Web Application Firewall dispone di funzionalità WAF di nuova generazione. Il modulo IPDS offre protezione DoS, un Web Application Firewall con funzionalità robuste, un RBL e una policy Blacklist.
Ci concentreremo sulla creazione di un WAF per la protezione dalle vulnerabilità OWASP in RELIANOID ADC. Per impostazione predefinita, RELIANOID viene fornito con regole integrate. Alcune di queste regole includono REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES, REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES, REQUEST-931-APPLICATION-ATTACK-RFI, ecc.
In questa sezione creeremo un set di regole personalizzato.
Istruzioni
Crea set di regole #
- Clicchi IPDS >> WAF >> Set di regole.
- Clicca su Crea set di regole WAF pulsante.
- Assegna a Nome per identificare il set di regole.
- Nel Copia set di regole campo, è possibile scegliere dall'elenco a discesa. Per questa dimostrazione, useremo –Nessun set di regole–
- Puoi assegnare il file Azione predefinita as Nega: interrompe la richiesta e non esegue le regole rimaste.
- Clicca su APPLICA pulsante.
Aggiungi una regola #
- Dopo aver creato un set di regole, dobbiamo applicare una regola a questo set di regole. Clicca il Regole scheda.
- Clicca su Nuova regola pulsante.
- Ci sono 3 Tipi di regole, sceglieremo Action.
- Scegliere il Fase: Il corpo della richiesta è ricevuto.
- Nelle Risoluzioni campo, scegli Nega: taglia la richiesta e non eseguire le regole rimaste e infine aggiungere a Descrizione per la regola.
- Clicca su APPLICA pulsante per salvare le configurazioni.
Aggiungi condizioni #
- Fare clic sulla regola appena creata e scorrere fino a Condizioni .
- La sezione delle condizioni è dove specifichiamo da quale tipo di attacco proteggerci. Clicca il Creare condizioni pulsante.
- Nelle Variabile selezionare i metodi o i percorsi che probabilmente un attacco utilizzerebbe per accedere ai tuoi servizi. In questo esempio, aggiungeremo REQUEST_URI and REQUEST_BODY.
- Nelle Operatore sezione, scegli una regola da cui desideri proteggerti. Alcune delle regole sono verificheCarta di credito, verificaSSN, validateUTF8Encoding, detectXXS, detectSQLi, ecc. Per questo esempio, useremo verifyCreditCard.
- Per questo operatore, aggiungi un'espressione regolare in formato PCRE. Supponendo che stiamo convalidando le carte Visa, useremo l'espressione regolare
^4[0-9]{12}(?:[0-9]{3})?$all'interno del campo Operativo . Si noti che alcuni operatori non richiedono il parametro Operativo.
- Clicca su APPLICA pulsante per creare la condizione.
- Nell'angolo in alto a destra al Action sezione, fare clic sul pulsante di riproduzione verde per attivare la regola.
Con questa regola in atto, ora puoi aggiungerlo alla Fattoria che desideri proteggere.
Per saperne di più su RELIANOID WAF, leggi IPDS | WAF | Aggiornare
Risorse addizionali #
Configurazione dei certificati SSL per il bilanciamento del carico.
Utilizzo del programma Let's encrypt per generare automaticamente un certificato SSL.
Bilanciamento del carico DNS con RELIANOID ADC.
Protezione dagli attacchi DDoS.
Monitoraggio di applicazioni, integrità e rete in RELIANOID ADC.


