Panoramica #
Man mano che le applicazioni web crescono, la necessità di un controller di consegna affidabile è fondamentale. Distribuzione RELIANOID ADC garantisce la possibilità di monitorare l'intera rete sia in sede che fuori sede. La consegna ad alta velocità di un'applicazione è essenziale se un sito Web aziendale è una macchina per la generazione di lead. Quando usi il Big IP di F5, sei sicuramente frustrato dalle velocità di consegna e da quanto sia complesso navigare nell'interfaccia utente.
Se stai cercando un'alternativa, non cercare oltre RELIANOID ADC. In questo articolo discuteremo i concetti di base del BIG IP di F5 e in cosa si traducono durante l'utilizzo RELIANOID ADC.
Prerequisiti #
Per seguire questa guida, devi:
- Avere un'istanza attiva di RELIANOID ADC sulla tua workstation o su una piattaforma cloud. Se un'istanza non è installata, richiedere una valutazione.
- Acquisire familiarità con i concetti F5 Big-IP, in particolare il modulo LTM.
- Avere accesso a RELIANOID pannello web. In caso contrario, seguilo velocemente guida d'installazione.
- Avere conoscenza della creazione di un server virtuale in RELIANOID ADC. Segui questa guida: Configurazione del server virtuale di livello 4 e livello 7.
Concetti basilari #
Nodo: Un nodo nel Big-IP di F5 è un server che ospita un'applicazione ed elabora il traffico inviato ad essa dal bilanciatore del carico. RELIANOID usa il termine BACKEND per indicare un nodo o un server host.
Monitor sanitari: L'integrità dei nodi richiede un monitoraggio regolare entro un intervallo specificato. IL Monitor di salute L'opzione controlla se un server backend è attivo o inattivo e segnala tali informazioni agli amministratori di sistema. Controlla inoltre se un servizio specifico funziona come previsto oppure no. RELIANOID utilizza una serie di plugin chiamati Farmguardian.
Piscina: Un pool è un cluster di nodi che servono la stessa applicazione tramite porte note come 25 per SMTP, 80 per HTTP o 443 per HTTPS. Una piscina è uguale a Servizio quando si utilizza un'istanza di RELIANOID bilanciamento del carico.
Limite connessione: Questo limite si riferisce al numero massimo di connessioni che un singolo server backend può contenere. RELIANOID usa il termine Max. Conns per definire un limite di connessione simultanea detenuta da un server host.
Rapporto: Utilizza il rapporto quando alcuni nodi hanno più risorse e potenziale più elevato rispetto ad altri nello stesso elenco di nodi. RELIANOID utilizza la metrica di pesi per distribuire più traffico ai server back-end con più risorse.
Membro del pool: Un membro si riferisce a un nodo attivo in un pool che fornisce un servizio attraverso una porta conosciuta. Un nodo non può essere un membro del pool se non dispone di una porta. Tutto RELIANOID backend sono membri del pool poiché li definisci con porte back-end separate.
Indirizzo/maschera di destinazione: L'indirizzo di destinazione si riferisce a un IP virtuale (Pachetto VIP). Questo indirizzo IP ascolterà tutto il traffico web in entrata e lo distribuirà equamente ai membri del pool. RELIANOID usa il termine IP virtuale per un indirizzo di destinazione.
Porta di servizio: La porta del servizio si riferisce a una porta di un server virtuale che ascolta il traffico in entrata e lo inoltra a un servizio adatto. RELIANOID usa il termine Porta virtuale per una porta di servizio.
Server virtuale: Un server virtuale è un dispositivo in cui viene inoltrato tutto il traffico web o i pacchetti provenienti da reti esterne. Un server virtuale in RELIANOID si chiama a Fattoria.
LTM: L'LTM (Local Traffic Manager) è un modulo che gestisce il traffico di una rete locale. RELIANOID usa un LSLB modulo per la gestione del traffico di una rete locale.
AFM: L'AFM (Advanced Firewall Manager) è una funzionalità di sicurezza di livello 7. RELIANOID utilizza l' WAF pacchetto per monitorare la sicurezza di un'applicazione di livello 7.
ASM: L'ASM (Advanced Security Manager) è un modulo che monitora la sicurezza complessiva di un sistema di bilanciamento del carico. RELIANOID utilizza l' IPDS modulo. Questo modulo include regole di blacklist, RBL, WAF e protezione DoS.
Opzione profilo SSL: L'opzione del profilo SSL è un insieme di impostazioni aggiuntive che aggiungi a un servizio sicuro come HTTPS o FTPS. Con RELIANOID ADC, usa il file Parametri HTTPS per cambiare le versioni di TLS / SSL protocolli. Un amministratore può anche modificare le cifre utilizzando il file Parametri HTTPS.
Politica HTTP LTM: La policy LTM offre il reindirizzamento condizionale basato sulle intestazioni o sul comportamento del client. RELIANOID Utilizza l'ADC Regole di intestazione invece di LTM HTTP Policy.
Configurazione di esempio: Reindirizzamento condizionale #
Le regole di reindirizzamento sono istruzioni che determinano come un server web dovrebbe rispondere quando un utente richiede un URL specifico. L'azione potrebbe consistere nell'inoltrare il traffico a un URL diverso se le risorse di quel collegamento sono state spostate. L'uso comune per i reindirizzamenti dell'URL include l'inoltro degli utenti disconnessi a una pagina di accesso, il reindirizzamento degli utenti da HTTP non protetto a HTTPS, il reindirizzamento degli utenti a un nuovo dominio, ecc. Le regole di reindirizzamento hanno codici di stato associati.
301 il codice di stato informerà il browser che la pagina che stavano cercando è stata trasferita in modo permanente.
302 and 307 i codici di stato informeranno il browser che la pagina che stavano cercando è stata temporaneamente trasferita. Di recente, codice di stato 307 è preferito.
In questa sezione descriveremo le politiche di reindirizzamento LTM di F5 e come utilizzare queste politiche per effettuare configurazioni più semplici con RELIANOID per ottenere un risultato simile. A scopo di test, reindirizzeremo il traffico da www.zenlb.net a www.relianoid.com. Assicurati di avere il tuo ambiente di test.
Configurazioni BIG-IP #
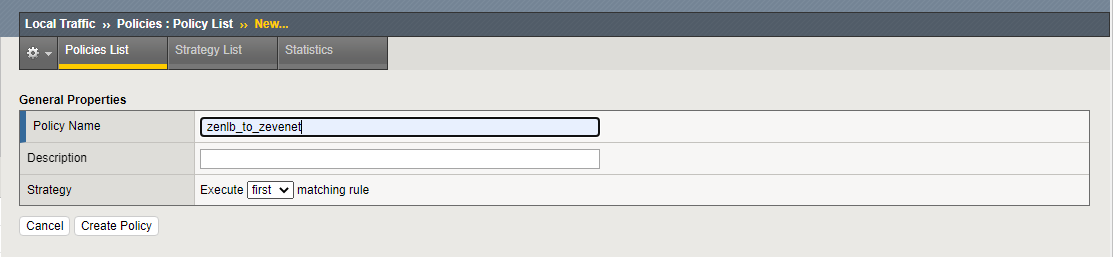
- Clicchi Traffico locale >> Criteri >> Elenco criteri.
- Clicca su Crea pulsante.
- Entrare in un Nome per identificare la politica. Una descrizione per la policy è facoltativa.
- Clicca su Crea politica pulsante.
- Nelle Proprietà generali sezione, assegnare a Nome.
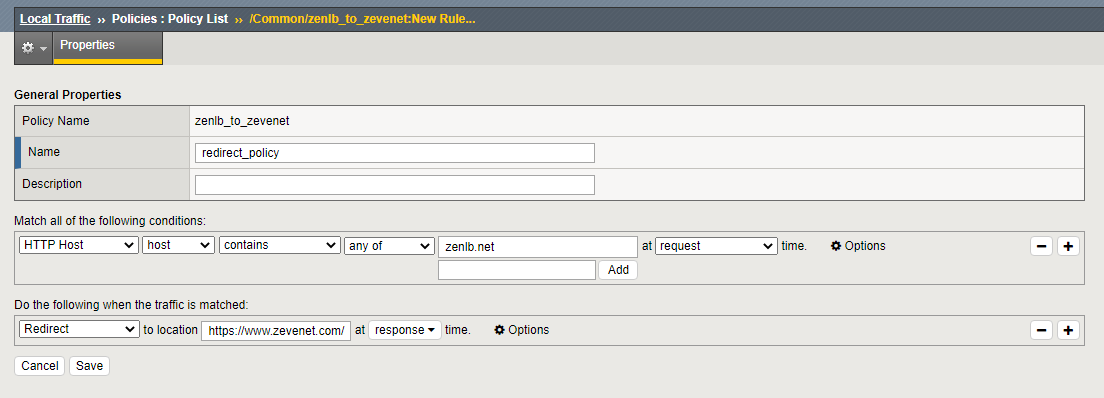
- All'interno della politica Regole sezione, fare clic su Crea pulsante.
- Oltre alla Soddisfa tutte le seguenti condizioni fare clic sul campo + pulsante.
- All'interno del primo campo, selezionare Host HTTP, 2° campo, selezionare host, 3° campo, selezionare contiene, 4° campo, selezionare qualsiasi, 5° campo, aggiungi zenlb.net, 6° campo, selezionare richiesta.
- Nelle Effettuare le seguenti operazioni quando il traffico è abbinato sezione, fare clic su + pulsante.
- All'interno del primo campo, selezionare Reindirizzare, 2° campo, inserisci l'URL a cui desideri reindirizzare e, nel 3° campo, seleziona risposta.
- Clicca su Salva pulsante per salvare la regola.
- All'interno della sezione politica, fare clic su Salva e pubblica politica opzione a discesa.
- Dopo aver creato queste regole, è necessario aggiungerle a un server virtuale che riceve il traffico zenlb.net. Supponendo che tu abbia già configurato un server virtuale con LTM.
- Clicchi Traffico locale >> Server virtuali >> Elenco dei server virtuali.
- Fare clic sul server virtuale configurato.
- Clicca sul Risorse Tab.
- Sotto il Politiche sezione, fare clic su gestire pulsante.
- Spostare la politica dal Disponibile ai Gli utenti dell’app Smart Spaces con Google Wallet possono ora usufruire di accesso mobile contactless con qualsiasi lettore HID® Signo™ abilitato NFC. scatola.
- Clicca su Finitura pulsante per abilitare la regola di reindirizzamento su quel server virtuale.
RELIANOID configurazioni #
- Fare clic su LSLB >> Fattorie.
- Fare clic su una fattoria Layer 7 con un file HTTP or HTTPS listener che hai già configurato.
- Clicca sul Servizi scheda.
- Fai clic sul servizio che hai configurato in precedenza. Se non l'hai fatto, fai riferimento a questo articolo: Configurazioni di server virtuali Layer 4 e Layer 7.
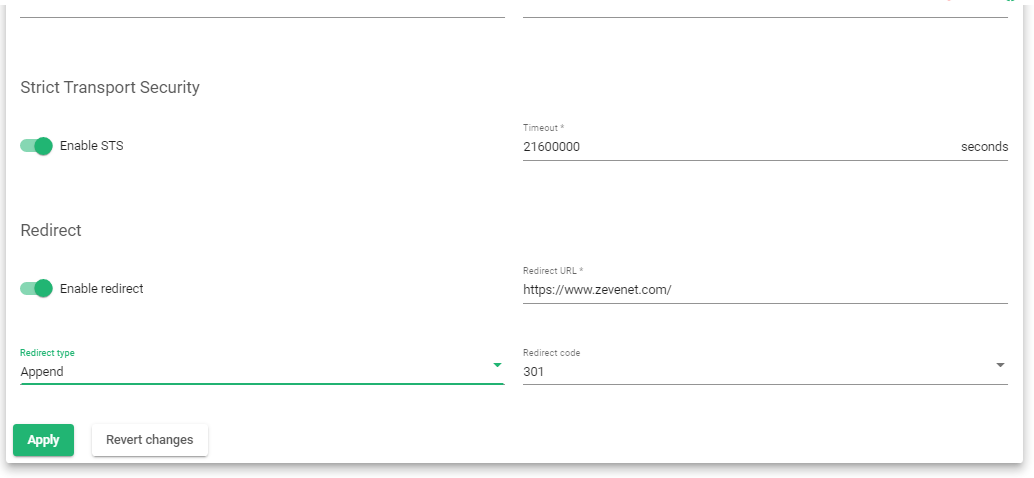
- Scorri e clicca sul Abilita reindirizzamento interruttore.
- Inserire il URL vuoi reindirizzare a, e per questo esempio lo sarà https://www.relianoid.com. Il presupposto è che la Farm sia già configurata come server zenlb.net
- Seleziona il Codice di reindirizzamento, per questo esempio selezioneremo 301.
- Seleziona il Tipo di reindirizzamento as Aggiungere.
- Clicca su APPLICA pulsante per salvare le configurazioni.
Nel browser, inserisci l'URL di prova, il percorso verrà modificato nell'altro percorso configurato.
Esempio di configurazione: bilanciamento del carico DNS #
GSLB consente di distribuire il traffico di rete su più server in diverse località geografiche per garantire disponibilità, prestazioni e scalabilità elevate dei servizi. L'obiettivo è reindirizzare le richieste dei client al server più vicino e più disponibile, riducendo al contempo la latenza e migliorando la disponibilità del servizio.
In questa sezione discuteremo di come utilizzare il DNS Big-IP per impostare una farm GSLB RELIANOID.
Configurazioni BIG-IP #
Uno dovrebbe avere almeno 2 nodi per la gestione di 2 data center e Wide-IP. Per questo esempio, considereremo un nodo, ma le configurazioni si applicano all'altro.
Configura i listener. #
- Fare clic su DNS >> Delivery Listener >> Elenco di listener.
- Clicca su Crea pulsante nella sezione che appare.
- Inserisci un adatto Nomedi strumenti adatti, questi dns_listener.
- Nelle Tipo sezione, selezionare ospite ed entra nell'host Indirizzo IP nell'IPV4.
- Scorri fino alla fine della pagina e fai clic su Finitura pulsante.
Configura i tuoi data center. #
- Fare clic su DNS >> GSLB >> Data Center >> Elenco Data Center
- Clicca su Crea pulsante.
- Inserisci un Data Center adatto Nomedi strumenti adatti, questi AU_datacenter
- Clicca su Ripetere pulsante per creare un altro centro dati.
- Dagli un adatto Nome anche, per esempio East_coast_datacenter.
- Clicca su Finitura pulsante per aggiungere i data center.
Configura i server #
- Fare clic su DNS >> GSLB >> Server >> Elenco server.
- Clicca su Crea pulsante.
- Inserisci un adatto Nome per identificare un server.
- Nelle Banca dati selezionare un data center dall'elenco.
- Scorri e fai clic su Aggiungi pulsante all'interno del dispositivi .
- Inserire il Nome dispositivo e il suo tool proprietario Indirizzo in formato IPV4.
- Clicca su Aggiungi seguito dal pulsante OK pulsante.
- Scorri e fai clic su Ripetere pulsante per aggiungere un altro server.
- Al termine delle configurazioni, fare clic su Finitura pulsante.
Configura un server virtuale #
Per configurare un server virtuale in DNS, supponiamo che tu abbia già configurato un server virtuale dell'applicazione all'interno del gestore del traffico locale.
- Fare clic su DNS >> GSLB >> Server >> Elenco server.
- Fare clic sul server creato nella sezione precedente.
- Clicca sul Server virtuali scheda.
- Nelle Nome selezionare dall'elenco dei server virtuali LTM già creato.
- Inserire un Indirizzo IP di questo server virtuale.
- Seleziona Porta servizio 80 e abilitare il Health Monitor per HTTP.
- Clicca su Finitura pulsante.
Crea una piscina #
- Fare clic su DNS >> GSLB >> Pool >> Elenco pool.
- Entrare in un Nome che identifica facilmente la piscina.
- Seleziona il Tipo as A.
- Aggiungere il server virtuale precedente all'interno del file Lista utenti .
- È possibile selezionare il metodo di bilanciamento del carico come Round Robin.
- Clicca su Finitura pulsante.
Configura IP esteso. #
- Fare clic su DNS >> GSLB >> Wide IP >> Wide IP List.
- Clicca su Crea pulsante.
- Nel quadro di Protezioni generali, inserire il nome come dominio, ad esempio www.zenlb.com
- Seleziona il record tipoe come A.
- Nelle Piscine selezionare un pool appena creato nella sezione precedente e collegarlo.
- Seleziona un metodo di bilanciamento del carico come Round robin.
- Clicca su Aggiungi pulsante per aggiungere all'elenco pool.
- Clicca su Finitura pulsante.
Si può concedere un po' di tempo e testare la risoluzione DNS usando nslookup.
RELIANOID configurazioni #
Per configurare GSLB in RELIANOID, è previsto che siano distribuiti almeno 2 nodi in 2 aree geografiche per garantire disponibilità elevata e ripristino rapido del data center. Ad esempio, uno potrebbe essere schierato a Boston, negli Stati Uniti, e l’altro in un’altra città di un altro paese come Sydney, in Australia.
In questo esempio, configureremo una farm GSLB per un'istanza, che fungerà da server dei nomi primario, ns1.example-domain.com . Utilizzare le stesse impostazioni per configurare un server dei nomi secondario, ns2.example-domain.com.
Aggiungi una fattoria GSLB #
- Clicchi GSLB >> Fattorie >> Crea fattoria pulsante
- Entrare in un Nome per quella fattoria, ad esempio, ns1-melbourne.
- Selezionare un IP virtuale Indirizzo da uno dei configurati Interfacce virtuali.
- Inserire il Porto numero 53.
- Salvare le configurazioni facendo clic su APPLICA pulsante.
Aggiungi un servizio #
- Clicca su Servizi Tab.
- Clicca su Nuovo servizio pulsante per aggiungere un servizio.
- Entra nel servizio Nome Nella forma.
- Selezionare uno degli algoritmi di bilanciamento del carico, se Priorità or round robin.
- Clicca su APPLICA pulsante per creare un servizio.
- Fare clic sul servizio appena creato per aprirlo.
- Inserire il Controllo dello stato della porta TCP predefinito.
- Seleziona il controllo dello stato per i tuoi back-end all'interno del file Farmguardian sezione..
- Clicca su APPLICA pulsante per salvare le configurazioni.
Aggiungi data center. #
- Clicca su Modifica pulsante quando passi con il mouse sull'IP 127.0.0.1.
- Nel Alias campo, lasciare il campo come IP personalizzato.
- Inserisci l'indirizzo IP del data center a cui vuoi inviare il traffico.
- Ripeti il processo per aggiungere altri data center.
Aggiungi zone DNS. #
- Clicca su Zone scheda.
- Clicca su Nuova zona pulsante.
- Entrare in un dominio or sottodominio intendi utilizzare.
- Fai clic sul dominio che hai appena creato per modificarlo. Il server dei nomi predefinito è ns1. Questo funge da Start of Authority (SOA) e la sezione Risorse aggiunge più record DNS.
- Per aggiungere un record DNS per identificare i server dei nomi, fare clic su Crea risorsa pulsante.
- Entrare in un Nome che identifica un record.
- Aggiungere il TTL valore in secondi.
- Seleziona il Tipo del registro.
- Nelle Dati campo, inserire il valore per il record.
- Clicca su APPLICA pulsante per salvare le configurazioni.
- Restart la Farm per il funzionamento del bilanciamento del carico DNS.
Per maggiori dettagli sul bilanciamento del carico GSLB, consulta questa guida: Come funziona GSLB
Risorse addizionali #
Utilizzo del programma Let's encrypt per generare automaticamente un certificato SSL.
Bilanciamento del carico Datalink/Uplink Con RELIANOID ADC.
Protezione delle applicazioni Web dagli attacchi DDoS.
Monitoraggio di applicazioni, integrità e rete in RELIANOID ADC.
Configurazione dei certificati SSL per il bilanciamento del carico.
Configurazione del Web Application Firewall.


