Panoramica #
Linux Virtual Server (LVS), noto anche come ipvsadm, consente agli amministratori di sistema di configurare la distribuzione del traffico web su più server all'interno dell'ecosistema Linux. Sebbene LVS offra numerosi vantaggi, come maggiore capacità , affidabilità e scalabilità , presenta anche diversi potenziali svantaggi. Tra questi , la complessità , il singolo punto di guasto , i metodi limitati di bilanciamento del carico e il supporto limitato da parte della community.
Nel complesso, con l'aumentare della domanda di servizi web, un vero e proprio ADC piace RELIANOID è necessario non solo per fornire soluzioni di bilanciamento del carico, ma anche sicurezza, elevata disponibilità, GSLBe aumento delle prestazioni. Questo articolo ti guiderà su come configurare i moduli di bilanciamento del carico in RELIANOID adiacenti a quelli in LVS.
Prerequisito #
Questi sono i requisiti di base da cui trasferire le configurazioni ipvsadm a RELIANOID ADC.
- Un'istanza di RELIANOID ADC deve essere installato sul tuo PC, bare metal, ambiente virtuale o a piattaforma cloud. Per la distribuzione on-premise, richiedere una valutazione.
- È necessario disporre dell'accesso all'interfaccia grafica Web. Se non lo fai, segui questo veloce guida d'installazione.
- Devi essere un utente attivo di ipvsadm e avere una conoscenza di base dei suoi concetti.
- Devi essere in grado di creare un server virtuale nel file RELIANOID bilanciatore del carico. Segui questa guida: Configurazione del server virtuale di livello 4 e livello 7.
Concetti di base #
Servizio virtuale: Un servizio virtuale è un cluster di real server che lavorano insieme per fornire una risposta alle richieste dei client. Un servizio virtuale è lo stesso di a Servizio in RELIANOID ADC. Accedi tramite LSLB >> Modifica >> Servizio.
Direttore: Questa è un'istanza del kernel Linux che esegue il file ipvsadm bilanciamento del carico. Questa istanza è responsabile della gestione di tutti i processi ed è in grado di comunicare con altre istanze in caso di disponibilità elevata. Un Direttore è un Nodo/Istanza quando si fa riferimento a RELIANOID ADC.
Server reali: I real server sono i server fisici o VPS che gestiscono le richieste in arrivo, le elaborano e forniscono una risposta ai client attraverso un servizio virtuale. Questi server sono chiamati backend quando si utilizza RELIANOID ADC.
Server virtuale: Un server virtuale è un'entità logica che contiene uno o un gruppo di servizi virtuali. È il punto di ingresso per il traffico in entrata ed è responsabile della distribuzione del traffico a un cluster di backend o server reali. Un server virtuale è lo stesso di a Fattoria quando si utilizza RELIANOID bilanciamento del carico.
Alta disponibilità: L'alta disponibilità si riferisce alla capacità di un sistema di continuare a funzionare senza interruzioni, anche se uno o più dei suoi componenti si guastano. È necessario installare e configurare il file rimani vivo pacchetto sul proprio sistema per consentire un'elevata disponibilità. RELIANOID utilizza un gruppo di coppie di nodi che lavorano insieme in a principale/di riserva relazione.
Programmatore IPvs: Si tratta di insiemi di algoritmi di bilanciamento del carico supportati all'interno del bilanciatore di carico LVS. RELIANOID viene fornito con molti contenuti integrati programmatori di bilanciamento del carico che puoi configurare tramite la sua GUI.
Configurazioni di esempio: modalità SNAT #
Il Source NAT ( SNAT ) è un tipo di Network Address Translation (NAT) che consente a un dispositivo di rete, come un firewall, uno switch, un router o un bilanciatore di carico, di tradurre l' indirizzo IP di origine di un server back-end presente nell'intestazione di un pacchetto in uscita, da un indirizzo IP privato a un indirizzo IP pubblico. Questo NAT viene utilizzato in molte situazioni per consentire ai dispositivi su una rete privata di comunicare con Internet senza limitarne i vantaggi. Alcuni di questi vantaggi includono:
- Sicurezza avanzata: Source NAT nasconde l'indirizzo IP dei server di back-end all'interno di un pacchetto in uscita, rendendo difficile per gli aggressori identificare qualsiasi dispositivo all'interno di una rete privata.
- Prestazioni migliorate: Distribuendo il traffico su più server back-end, il NAT di origine aiuta a migliorare le prestazioni di una rete riducendo i carichi su un singolo server.
- Maggiore scalabilità: Consentendo a più server back-end e altri dispositivi locali di condividere un singolo indirizzo IP esterno, Source NAT consente il consolidamento del data center senza spendere molto per gli IP pubblici.
In questa sezione, realizzeremo configurazioni SNAT con LVS e dimostreremo configurazioni simili utilizzando RELIANOID ADC.
Configurazioni ipvsadm #
Server reali:
>>192.168.88.150:5060
>>192.168.88.151:5060
Servizio virtuale:
>>192.168.88.190:5060
- Per utilizzare la modalità SNAT in ipvsadm, eseguire il comando "sudo nano /etc/sysctl.conf".
- Rimuovere il commento dalla riga con "net.ipv4,ip_forward=1" per abilitare l'inoltro ip.
- Esegui il comando sysctl -p affinchè le modifiche abbiano effetto
- Esegui il comando ipvsadm -C
- Aggiungere un servizio eseguendo il comando ipvsadm -A -t 192.168.88.190:5060 -s rr
- Aggiungi due server reali:
Prendi nota dei seguenti flag. -C consente all'utente di cancellare l'intera tabella in caso di nuovo inizio. -A consente di aggiungere un servizio al bilanciatore di carico ipvsadm. -a consente all'utente di aggiungere server reali a un servizio creato all'interno del bilanciatore di carico.
L'opzione -t indica una connessione TCP, -s rappresenta l'algoritmo di pianificazione e rr rappresenta l'algoritmo round robin.
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -m ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060 -m
Per utilizzare la modalità SNAT, aggiungere l'estensione -m flag alla fine dei comandi quando si aggiunge un server reale a un servizio virtuale. Il -m flags rappresenta il mascheramento che è essenzialmente SNAT modalità.
Si noti che in modalità SNAT, l'indirizzo IP di origine del client non viene modificato.
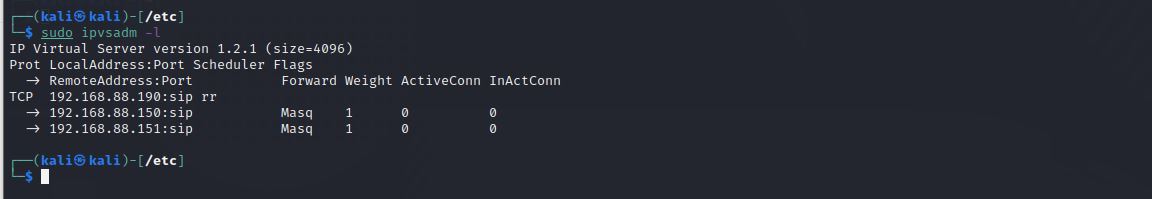
Confermare l'istituzione dei server virtuali nella tabella dell'elenco utilizzando sudo ipvsadm -l
RELIANOID configurazioni #
Per utilizzare la modalità SNAT in RELIANOID bilanciatore del carico:
- Vai su LSLB sul menu.
- Clicca sul Farms sottomenu.
- Fare clic sull'icona della matita di un L4xNAT profilo che hai creato in precedenza. Se non l'hai fatto, segui questa guida: Configurazione del server virtuale di livello 4 e livello 7.
- Nelle Global impostazioni, fare clic su Filtri pulsante.
- Cambiare Tipo NAT a NAT.
- Clicca su APPLICA pulsante per salvare le configurazioni.
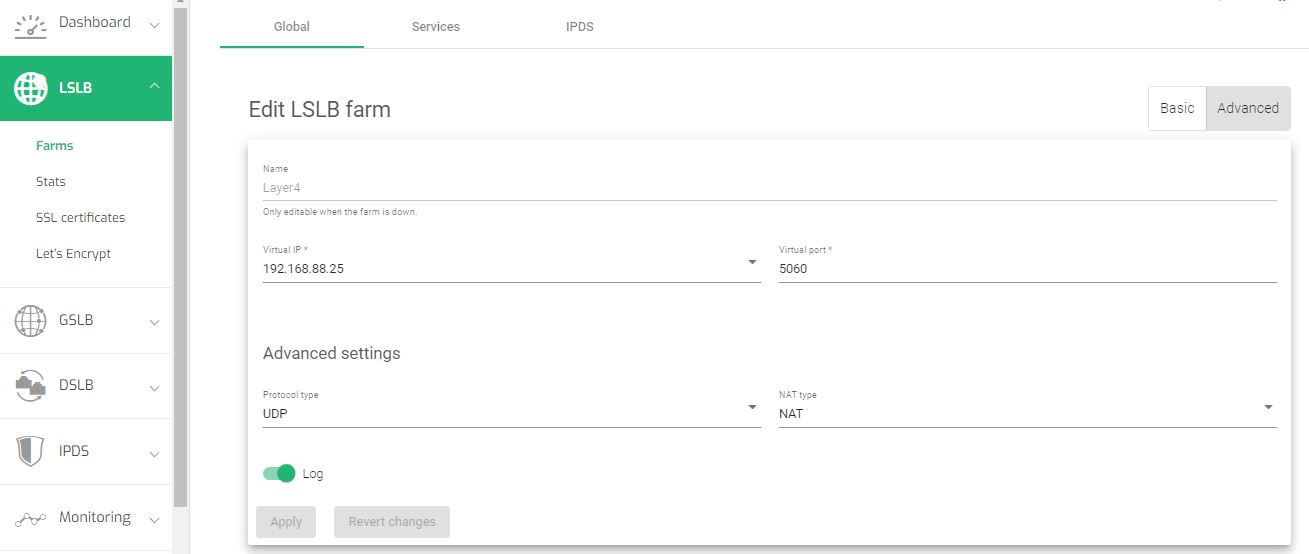
Nota: Per impostazione predefinita, il bilanciamento del carico opera in NAT che rappresenta Fonte NAT on RELIANOID Bilanciamento del carico.
Per ulteriori informazioni sulle configurazioni Layer 4 e sulla modalità SNAT in RELIANOID ADC, leggi Configurazioni L4xNAT.
Configurazioni di esempio: modalità DSR #
La risposta diretta dal server (Direct Server Return) si riferisce a una configurazione in cui il bilanciatore di carico invia le richieste dei client ai server di backend all'interno di un servizio, ma i server di backend rispondono direttamente ai client, bypassando il bilanciatore di carico.
In una configurazione DSR , il bilanciatore di carico funge da distributore di traffico, inviando le richieste dei client ai server backend appropriati , ma non agisce da proxy di traffico. I server, infatti, inviano le loro risposte direttamente ai client.
Questi sono alcuni dei motivi per cui si potrebbe preferire l'utilizzo di DSR rispetto a SNAT in un bilanciatore di carico.
- Prestazione migliorata: Bypassare il bilanciamento del carico sul percorso di ritorno può migliorare le prestazioni del sistema, poiché il bilanciamento del carico non ha bisogno di elaborare e inoltrare le risposte dai server.
- Architettura semplificata: L'utilizzo di Direct Server Return può semplificare l'architettura del sistema, in quanto elimina la necessità per il bilanciamento del carico di agire come proxy inverso.
- Sicurezza migliorata: In alcuni casi, Direct Server Return può migliorare la sicurezza consentendo ai server di inviare risposte direttamente ai client, anziché instradare le risposte attraverso il bilanciamento del carico. Ciò può rendere più difficile per gli aggressori intercettare o manomettere le risposte.
In questa sezione, realizzeremo configurazioni DSR con LVS e dimostreremo configurazioni simili utilizzando RELIANOID ADC.
Configurazioni ipvsadm #
Server reali:
>>192.168.88.150:5060
>>192.168.88.151:5060
Server virtuale:
> 192.168.88.190: 5060
- Per utilizzare la modalità DR in ipvsadm, eseguire il comando "sudo nano /etc/sysctl.conf".
- Rimuovere il commento dalla riga con "net.ipv4,ip_forward=1" per abilitare l'inoltro ip.
- Non è necessario rispondere a un annuncio di chiamate arp Modalità DR. Aggiungi queste righe al file di configurazione per bloccare le richieste arp.
- 5. Esegui il comando sysctl -p affinchè le modifiche abbiano effetto
- Aggiungere un servizio eseguendo il comando
ipvsadm -A -t 192.168.88.190:5060 -s rr
L'opzione -t indica una connessione TCP, -s rappresenta l'algoritmo di pianificazione e rr rappresenta l'algoritmo round robin.
- 7. Aggiungi due server reali
- Configurare un'interfaccia loop utilizzando l'indirizzo IP del servizio.
- Confermare l'istituzione dei server virtuali nella tabella dell'elenco utilizzando
sudo ipvsadm -lcn
net.ipv4.conf.all.arp_ignore=1 net.ipv4.conf.all.arp_announce=2
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -g ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060 -g
Per utilizzare la modalità DR, aggiungere il flag -g a ciascuna configurazione del server reale.
ifconfig lo:0 192.168.88.190 maschera di rete 255.255.255.255
RELIANOID configurazioni #
Per abilitare la modalità DSR in RELIANOID ADC:
- Vai su LSLB nel menu del pannello Web.
- Fare clic su Farms.
- Fare clic sull'icona della matita sul L4xNAT profilo che desideri modificare. Se non ne hai ancora creato uno, leggi questa guida: Configurazioni del server virtuale Layer 4 e Layer 7.
- Nelle Global impostazioni, fare clic sul Filtri Tab.
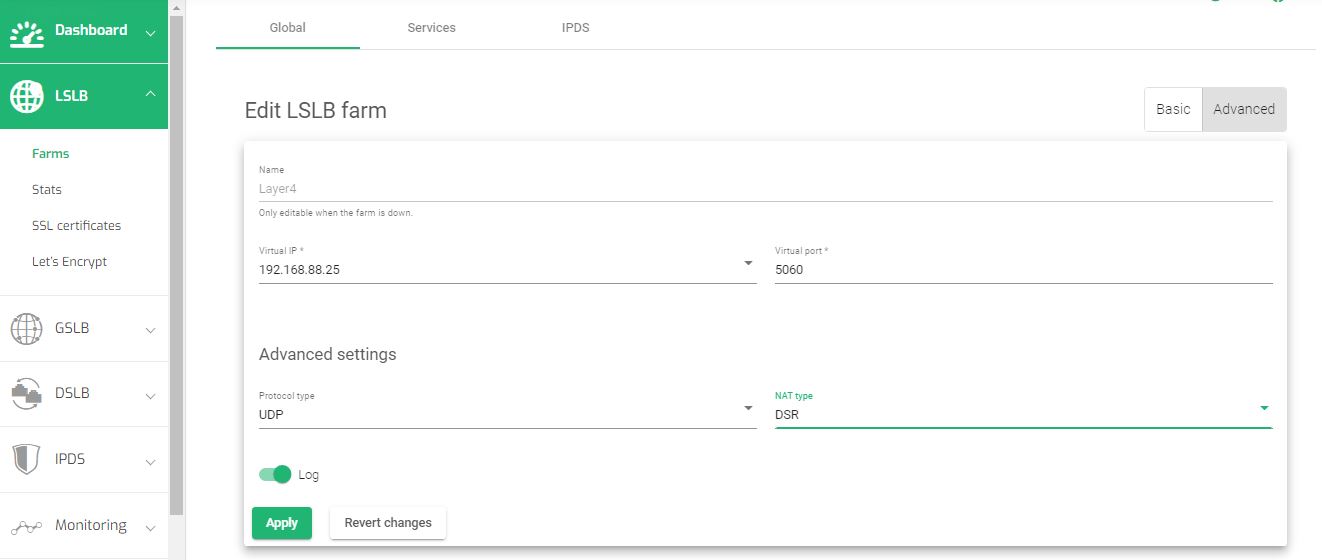
- 5. Cambiare il Tipo NAT a DSR.
- Clicca su APPLICA pulsante per salvare le configurazioni.
- Nelle RELIANOID interfaccia della riga di comando, abilitare a interfaccia di loopback per la Fattoria. Utilizzare questo comando e il VIP associato.
- Disabilita le risposte ARP non valide ai backend.
# ifconfig lo:0 192.168.88.190 maschera di rete 255.255.255.255 -arp up
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Per ulteriori informazioni sulle configurazioni Layer 4 e sulla modalità DSR in RELIANOID ADC, leggi Configurazioni L4xNAT
Risorse addizionali #
Utilizzo del programma Let's encrypt per generare automaticamente un certificato SSL.
Bilanciamento del carico Datalink/Uplink Con RELIANOID ADC.
Bilanciamento del carico DNS con RELIANOID ADC.
Protezione delle applicazioni Web dagli attacchi DDoS.
Monitoraggio di applicazioni, integrità e rete in RELIANOID ADC.
Configurazione dei certificati SSL per il bilanciamento del carico.
Configurazione del Web Application Firewall.


