Come funziona l'autenticazione a più fattori #
La Multi-Factor Authentication (MFA) funziona in base al principio di richiedere agli utenti di fornire due o più forme di identificazione prima di concedere l'accesso a un sistema o un'applicazione. Questi fattori rientrano tipicamente in tre categorie:
Qualcosa che sai: potrebbe trattarsi di una password, un PIN o una domanda di sicurezza.
Qualcosa che hai: Ad esempio un token fisico, uno smartphone o una smart card.
Qualcosa che sei: Ciò comporta la verifica biometrica come le impronte digitali, il riconoscimento facciale o la scansione dell'iride.
Combinando due o più di questi fattori, l’MFA migliora significativamente la sicurezza. Anche se un fattore viene compromesso, gli altri forniscono un'ulteriore barriera all'accesso non autorizzato.
Implementazione con RELIANOID ADC #
RELIANOID ADC (Controller di distribuzione delle applicazioni) offre un'implementazione fluida dell'autenticazione a più fattori (MFA) all'interno delle applicazioni HTTP, garantendo una maggiore sicurezza senza interrompere l'esperienza dell'utente. RELIANOID L'implementazione di MFA da parte di ADC è trasparente per qualsiasi applicazione HTTP, garantendo integrazione e funzionamento fluidi.
Quando un utente non autorizzato tenta di connettersi a un'applicazione, RELIANOID ADC intercetta la richiesta e reindirizza l'utente a un portale interno situato all'interno del bilanciatore di carico. Questo portale genera un cookie segreto per la sessione degli utenti convalidati, che è incluso nella richiesta dell'utente come Cookies Questo cookie segreto serve per convalidare l'autenticazione dell'utente tramite il processo MFA.
Una volta completata con successo la convalida, l'utente viene reindirizzato all'applicazione reale, completando così il processo di autenticazione. RELIANOID ADC supporta l'uso di più portali MFA concatenati, consentendo un approccio alla sicurezza più robusto e stratificato.
Caso d'uso dell'autenticazione a più fattori (MFA) #
Esaminiamo un caso d'uso specifico mostrando come RELIANOID ADC integra perfettamente la Multi-Factor Authentication (MFA) per salvaguardare l'accesso all'applicazione web protetta, lamiaapp.relianoid.com. Questo scenario delinea il processo passo dopo passo seguito da un utente quando accede all'applicazione, evidenziando l'efficacia dell'MFA nel rafforzare la sicurezza.
Fase 1: avvio dell'utente #
Un utente non autorizzato avvia il processo di connessione tentando di accedere all'applicazione web protetta all'indirizzo myapp.relianoid.com utilizzando il proprio browser web. Inserisce l'URL: https://myapp.relianoid.com.
Fase 2: rilevamento del bilanciatore del carico #
RELIANOID ADC, configurato con un Bilanciamento del carico HTTP (LSLB) fattoria e un HTTPS ascoltatore, intercetta la richiesta dell'utente e identifica che l'utente non è autenticato, attivando il protocollo MFA.
Fase 3: reindirizzamento al portale MFA #
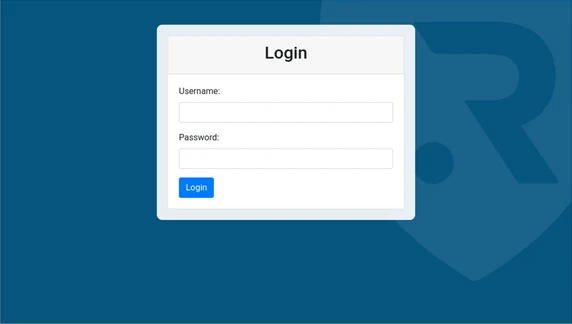
Il bilanciatore di carico reindirizza l'utente a un portale dedicato per l'autenticazione a più fattori (MFA) ospitato a un URL specifico, come ad esempio https://myapp.relianoid.com?mfa . Qui, all'utente viene mostrata una pagina di accesso che gli chiede di inserire le proprie credenziali.
Fase 4: Autenticazione dell'utente #
L'utente procede all'immissione delle proprie credenziali, in genere costituite da un nome utente e una password associati al proprio account Active Directory. RELIANOID ADC convalida queste credenziali rispetto al connettore Active Directory configurato nelle sue impostazioni.
Fase 5: Generazione dei cookie segreti MFA #
In seguito all'autenticazione riuscita, il sistema MFA invia un cookie segreto che indica che l'utente ha superato con successo il processo di autenticazione. Questo cookie segreto viene quindi fornito in modo sicuro al browser dell'utente come cookie HTTP.
Fase 6: reindirizzamento all'applicazione reale #
Grazie al cookie segreto generato, l'utente viene reindirizzato senza soluzione di continuità all'URL originale dell'applicazione, https://myapp.relianoid.com, a indicare l'avvenuta autenticazione.
Fase 7: Accesso all'applicazione reale #
Una volta completata l'autenticazione, l'utente ottiene l'accesso illimitato all'applicazione reale. A seconda della configurazione dell'applicazione, potrebbe incontrare una schermata di accesso aggiuntiva specifica per l'applicazione stessa, oppure potrebbe essere concesso l'accesso diretto in base al cookie segreto MFA fornito.
Applicazioni esterne per la generazione di token #
Per facilitare la Multi-Factor Authentication (MFA), è possibile integrare varie applicazioni esterne RELIANOID ADC per generare token utente per la convalida. Queste applicazioni in genere utilizzano dispositivi mobili o e-mail per fornire agli utenti ulteriori fattori di autenticazione. Alcune applicazioni popolari per la generazione di token includono:
Google Authenticator: questa app mobile genera password monouso basate sul tempo (TOTP) per l'autenticazione MFA.
Microsoft Authenticator: simile a Google Authenticator, questa app genera codici TOTP per MFA.
Duo Security: Duo offre una gamma di metodi MFA, tra cui notifiche push, codici di accesso SMS, telefonate e token hardware.
Authy: Authy è un servizio di autenticazione basato su cloud che offre codici TOTP, notifiche push e altro per MFA.
Queste applicazioni esterne offrono agli utenti flessibilità e comodità garantendo al contempo una solida sicurezza tramite l'autenticazione a più fattori.
RELIANOID ADC offre un'implementazione perfetta all'interno delle applicazioni HTTP migliorando la sicurezza mantenendo l'esperienza dell'utente.


