Di default, Relianoid esegue controlli di integrità di base sui backend o sui server reali, ma a volte questi controlli non sono sufficienti per determinare se i backend funzionano correttamente o meno. Per questo motivo, Relianoid implementa un servizio chiamato Farmguardian che esegue e gestisce controlli di integrità avanzati.
L'obiettivo di Farmguardian è quello di fungere da strumento di monitoraggio avanzato per i server applicativi backend. Farmguardian raggiunge questo scopo leggendo le configurazioni e ottenendo l'elenco dei backend tramite plugin che verificano lo stato di salute di ciascun backend. Farmguardian aggiorna inoltre lo stato di ciascun backend per ogni farm, determinando se il bilanciatore di carico debba instradare il traffico verso quel backend.
In questa sezione, imparerai come configurare i controlli di FarmGuardian utilizzando sia le impostazioni globali che le impostazioni specifiche di una singola fattoria.
Impostazioni globali #
Nella sezione Globale , queste sono le impostazioni per Farmguardian.
Nella scheda Globale, i campi non sono modificabili se i controlli sono precaricati nel sistema. Se si desidera modificare un controllo di integrità, è necessario creare un nuovo FarmGuardian , abilitare l'opzione Copia FarmGuardian e modificare il nuovo.
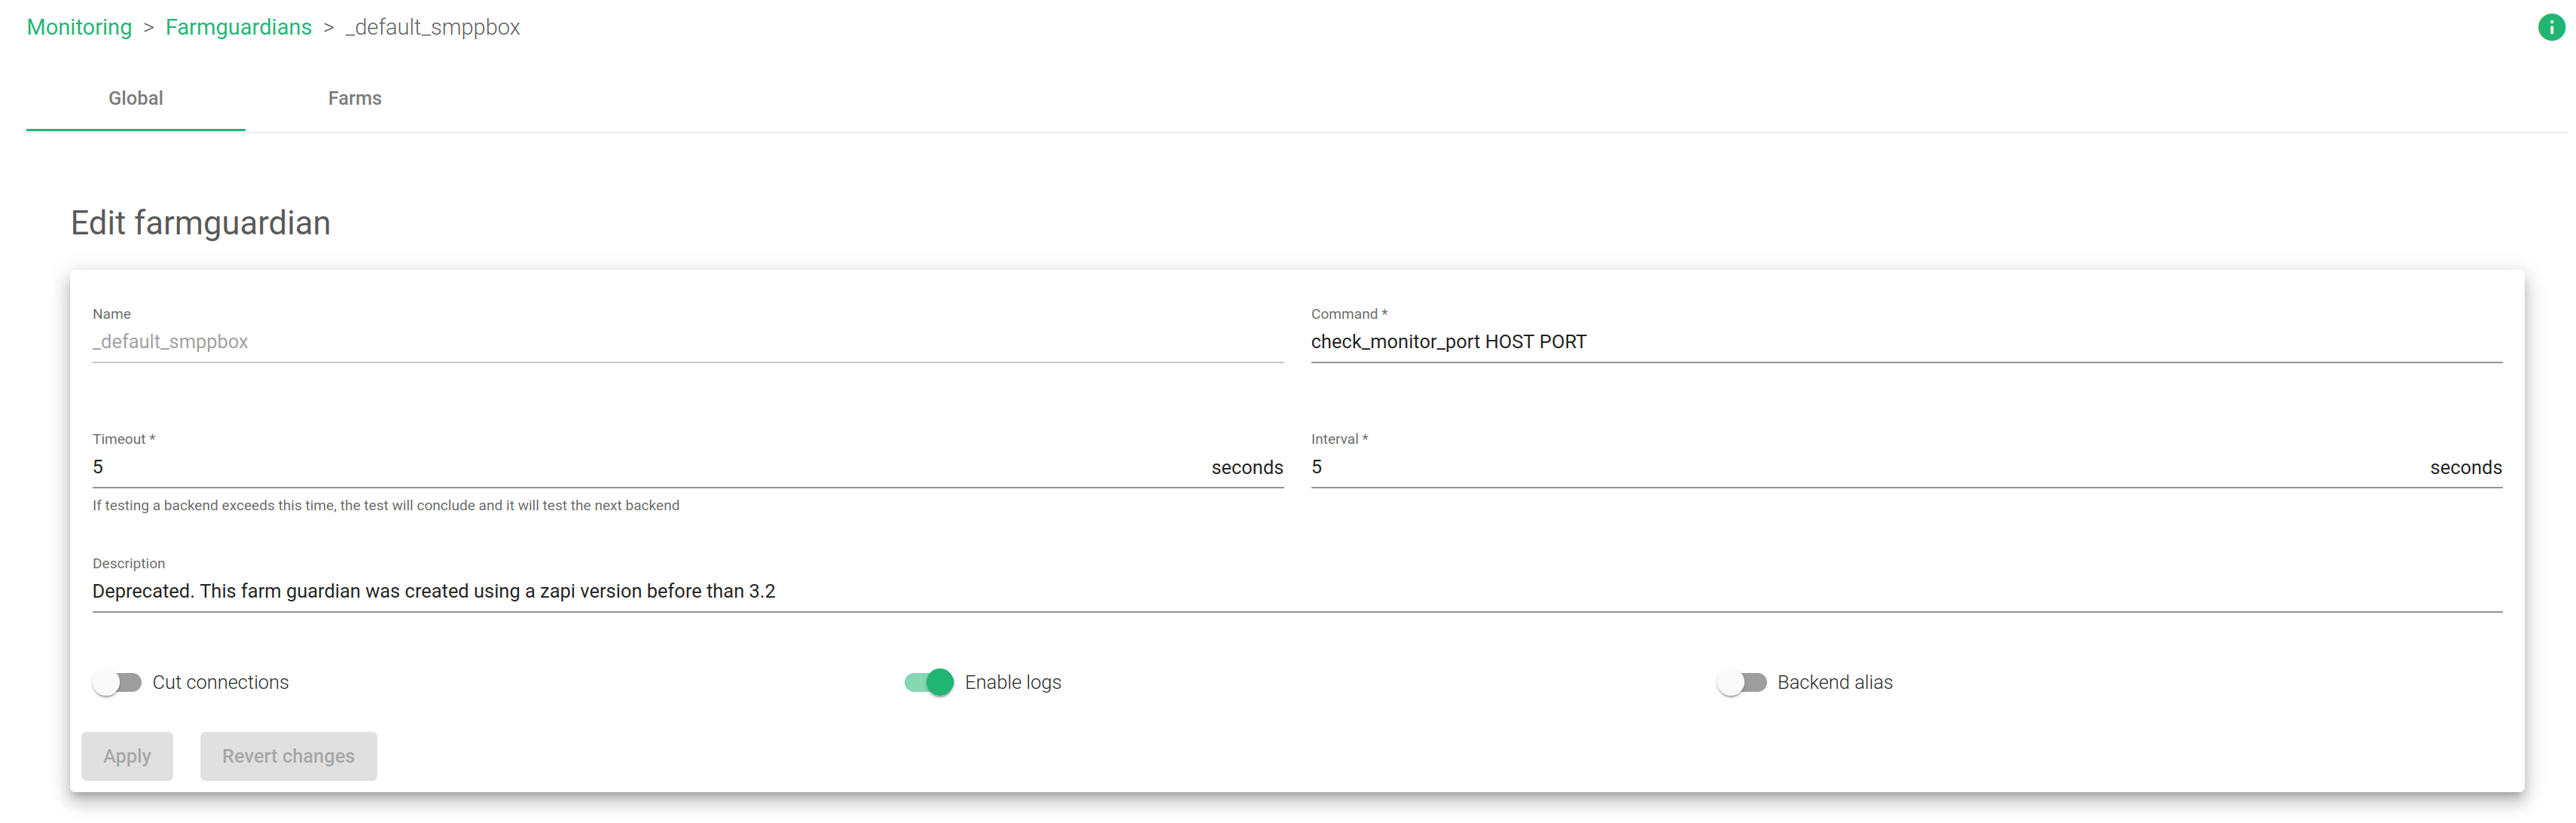
Nome. Il nome identificativo dell'attuale assegno Farmguardian non può essere modificato.
Comando. Imposta il comando eseguito per controllare lo stato dei backend.
timeout. Il tempo massimo per il back-end per inviare una risposta. Unità (secondi).
Intervallo. Tempo tra i batch di controllo dello stato su tutti i back-end. Si noti che ad ogni intervallo di tempo, il controllo farmguardian si interromperà e verrà rilanciato, quindi deve essere sufficientemente alto da poter controllare tutti i backend ( timeout * nº backend +1 ).
Descrizione. Questo campo contiene una breve descrizione del controllo Farmguardian.
Taglia i collegamenti. Quando questa opzione è abilitata, le connessioni correnti dei backend rilevati che sono inattivi vengono cancellate, forzando una riconnessione immediata ai backend disponibili. Se disabilitato, le connessioni correnti verranno prosciugate senza disconnettere alcun client.
Abilita log. Abilita o disabilita i log di ogni controllo di farmguardian. Con i registri disabilitati, solo le modifiche allo stato del back-end sono mostrate nei file di registro.
Alias di back-end. Un nome che identifica facilmente l'interfaccia del backend.
Configura i controlli di integrità #
Tutti i plugin di FarmGuardian disponibili si trovano nella directory /usr/local/zevenet/app/libexec/ all'interno del bilanciatore di carico.
Farmguardian utilizza dei plugin per configurare controlli di integrità avanzati che rilevano se un determinato server reale funziona come previsto, utilizzando opzioni personalizzate. Sono disponibili numerosi controlli di integrità per ogni protocollo, servizio o applicazione. I plugin più importanti sono descritti di seguito.
check_ftp . Questo plugin verifica le connessioni FTP con l'host specificato.
Utilizzo: check_ftp -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
check_fping : Questo plugin utilizzerà il comando fping per eseguire un ping all'host specificato per un controllo rapido.
Utilizzo: check_fping -w limite -c limite [-b dimensione] [-n numero] [-T numero] [-i numero]
check_http : Questo plugin verifica il servizio HTTP sull'host specificato. Può testare i protocolli HTTP (non crittografato) e HTTPS (sicuro), seguire i reindirizzamenti, cercare stringhe ed espressioni regolari, controllare i tempi di connessione e segnalare i tempi di scadenza dei certificati, i codici di risposta HTTP, ecc.
Utilizzo: check_http -H | -IO [-u ] [-P ] [-J ] [-K ] [-w ] [-C ] [-T ] [-L] [-E] [-a auth] [-b proxy_auth] [-f ] [-e ] [-d stringa] [-s stringa] [-l] [-r | -R ] [-P stringa] [-m : ] [-4|-6] [-N] [-M ] [-A stringa] [-k stringa] [-S ] [--sni] [-C [, ]] [-T ] [metodo -j]
check_imap : Questo plugin verifica le connessioni IMAP con l'host specificato.
Utilizzo: check_imap -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
check_ldap : Questo plugin verifica i servizi LDAP. Può essere testato con una ricerca specifica.
Utilizzo: check_ldap -H -B [-P ] [-UN ] [-D ] [-P ] [-w ] [-C ] [-t timeout] [-2|-3] [-4|-6]
check_ldaps : Questo plugin testa i servizi LDAPS. Può essere testato con una ricerca specifica.
Utilizzo: check_ldaps -H -B [-P ] [-UN ] [-D ] [-P ] [-w ] [-C ] [-t timeout] [-2|-3] [-4|-6]
check_mysql : Questo plugin verifica le connessioni a un server MySQL.
Utilizzo: check_mysql [-d database] [-H host] [-P porta] [-s socket] [-u utente] [-p password] [-S] [-l] [-a certificato] [-k chiave ] [-C ca-cert] [-D ca-dir] [-L cifrari] [-f optfile] [-g gruppo]
check_mysql_query : Questo plugin verifica il risultato di una query rispetto a livelli di soglia.
Utilizzo: check_mysql_query -q SQL_query [-w warn] [-c crit] [-H host] [-P port] [-s socket] [-d database] [-u user] [-p password] [-f optfile ] [-g gruppo]
check_pgsql : Verifica se un database PostgreSQL accetta connessioni.
Utilizzo: check_pgsql [-H ] [-P ] [-C ] [-w ] [-T ] [-D ] [-l ] [-P ] [-Q ] [-C ] [-W ]
check_pop : Questo plugin verifica le connessioni POP con l'host specificato.
Utilizzo: check_pop -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
check_radius : Verifica se un server RADIUS accetta connessioni.
Utilizzo: check_radius -H host -F file_config -u nome utente -p password [-P porta] [-t timeout] [-r tentativi] [-e aspetta] [-n nas-id] [-N nas-ip-addr ]
check_simap : Questo plugin verifica le connessioni IMAP sicure con l'host specificato.
Utilizzo: check_simap -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
check_smtp : Questo plugin tenterà di aprire una connessione SMTP con l'host.
Utilizzo: check_smtp -H host [-p porta] [-4|-6] [-e wait] [-C comando] [-R risposta] [-f from addr] [-A authtype -U authuser -P authpass] [-w avviso] [-c critico] [-t timeout] [-q] [-F fqdn] [-S] [-D giorni di avviso scadenza certificato[, giorni critici scadenza certificato]] [-v]
check_snmp : Verifica lo stato delle macchine remote e ottieni informazioni di sistema tramite SNMP.
Utilizzo: check_snmp -H -o [-w intervallo_avviso] [-c intervallo_crit] [-C comunità] [-s stringa] [-r regex] [-R regexi] [-t timeout] [-e tentativi] [-l etichetta] [-u unità] [-p numero porta] [-d delimitatore] [-D delimitatore output] [-m miblist] [-P versione snmp] [-N contesto] [-L seclevel] [-U secname] [-a authproto] [-A authpasswd] [-x privproto] [-X privpasswd] [-4|6]
check_spop : Questo plugin verifica le connessioni POP sicure con l'host specificato.
Utilizzo: check_spop -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
check_ssh : Prova a connetterti a un server SSH all'indirizzo specificato, sulla porta e sul server indicati.
Utilizzo: check_ssh [-4|-6] [-t ] [-R ] [-P ]
check_ssmtp : Questo plugin verifica le connessioni SSMTP con l'host specificato.
Utilizzo: check_ssmtp -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
check_tcp : Questo plugin verifica le connessioni TCP con l'host specificato.
Utilizzo: check_tcp -H host -p porta [-w ] [-C ] [-S ] [-e ] [-Q ][-M ] [-D ] [-T ] [-R ] [-M ] [-v] [-4|-6] [-j] [-D [, ]] [-S ] [-E]
Per ulteriori informazioni, eseguire il seguente comando sotto il percorso dei plugin:
nome_plugin --Aiuto
Farmguardian utilizzerà questi plugin per verificare lo stato di salute dei backend e gestirà l'output degli errori di esecuzione del plugin eseguito per determinare lo stato del backend come segue:
Se l'errore uscita == 0 quindi il backend è OK> $? = 0
Se l'errore uscita <> 0 allora il backend NON è OK> $? <> 0
Plugin personalizzato #
Questi plugin possono essere configurati e completamente programmabili dagli amministratori di sistema per essere adattati a qualsiasi protocollo o applicazione.
Questo esempio mostra un plugin personalizzato check_load.sh.
#!/bin/bash ### ###comments: ###snmp utils dovrebbe essere installato ###snmpd dovrebbe essere installato e configurato nei backend ### MAXVALUE=4 COMMUNITY="public" EXECUTE=`snmpget - v 2c -c $COMUNITÀ $1 .1.3.6.1.4.1.2021.10.1.3.1 |cut -d ':' -f2 | tagliare -d '." -f1 | sed s/\ // | sed s/\"//` echo "Il controllo del carico della CPU SNMP per $1 è $EXECUTE" # Se il risultato è vero, esci con 1; errore; altrimenti esci = 0; OK if (( $EXECUTE >= $MAXVALUE )) ; quindi #errore output; il server è sovraccarico e il sistema di bilanciamento del carico non invierà più connessioni exit 1 altrimenti #, non errore, il server può accettare più connessioni exit 0 fi
Costante #
Quando Farmguardian esegue un plugin, può utilizzare alcune costanti o token come argomenti, ad esempio:
HOST. Farmguardian si occuperà di modificare questa costante dall'indirizzo IP del server reale.
PORT. Farmguardian si occuperà di modificare questa costante dalla porta del server reale.
Queste costanti possono essere utilizzate per ogni plugin; Farmguardian le utilizzerà per eseguire il controllo di integrità con i parametri reali.
Farms #
In questa scheda è presente un elenco di aziende agricole e servizi che utilizzano il servizio di controllo sanitario Farmguardian.
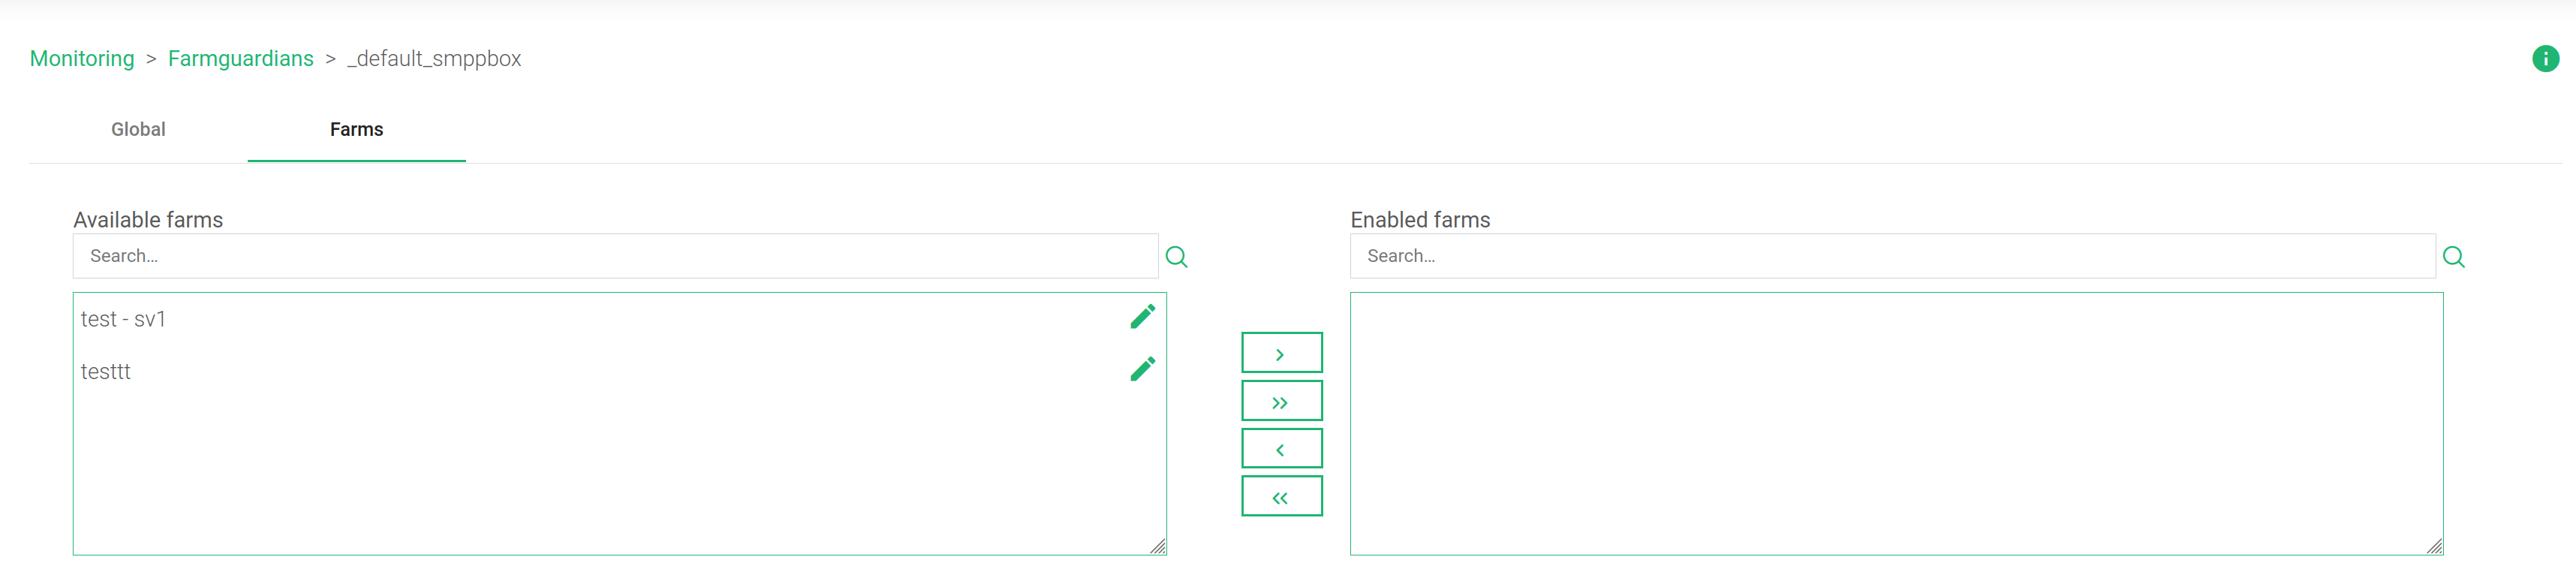
È possibile assegnare o rimuovere aziende agricole e servizi da questo controllo di integrità di Farmguardian selezionandoli più volte con le icone a freccia singola o con le doppie frecce per abilitare o disabilitare tutte le aziende agricole.


